Strategien für API-Rate-Limiting für Entwickler
Fixed Window, Sliding Window, Token Bucket und Leaky Bucket im Vergleich, atomar gebaut mit Redis Lua und mit RateLimit-Headern für Clients.
Geprüft von Maurice Sobiera
API-Rate-Limiting begrenzt, wie viele Anfragen ein Client in einem Zeitraum senden darf, damit ein Client den Dienst nicht überlastet oder andere verdrängt. Für die meisten öffentlichen APIs ist ein Sliding-Window-Counter ein guter Standard: Er ist nahezu exakt und braucht konstanten Speicher pro Client. Nutzen Sie einen Token Bucket, wenn Sie Bursts zulassen wollen.
Kurzfassung:
- Ein Sliding-Window-Counter verbindet Genauigkeit und Speicherbedarf und passt zu allgemeinen öffentlichen APIs mit hohem Traffic.
- Redis-Lua-Skripte machen Lesen, Auffüllen und Verbrauchen atomar, sodass gleichzeitige Anfragen keine Race Condition auslösen.
- Eine Refill-Rate leicht über dem normalen p99-Traffic und eine Kapazität für 5 bis 10 Sekunden Burst sind sinnvolle Startwerte.
- Teilen Sie Clients ihre Limits mit RateLimit-Headern mit und senden Sie mit jeder 429-Antwort Retry-After.
- Erzwingen Sie Limits am Edge und in der Anwendung, und entscheiden Sie je Endpunkt, was bei einem Redis-Ausfall passiert.
Inhaltsverzeichnis
- Wie unterscheiden sich die wichtigsten Rate-Limiting-Algorithmen?
- Implementierungshinweise zu jedem Algorithmus
- Wie bauen Sie einen Limiter, der über mehrere Instanzen funktioniert?
- Welcher Algorithmus passt zu welchem Endpunkt?
- Wie informieren Sie Clients über ihre Limits?
- Refill-Raten, Kapazität und Alerts festlegen
- Wo diese Muster in der Produktion auftauchen
- Fairness und Missbrauchsprävention
- Quellen
- FAQ
Wie unterscheiden sich die wichtigsten Rate-Limiting-Algorithmen?
Fünf Algorithmen decken fast jeden Produktionsfall ab. Jeder liegt an einem anderen Punkt zwischen Speicherkosten, Burst-Toleranz und Genauigkeit. Das Redis-Tutorial zu Rate Limiting vergleicht dieselben fünf, und die folgende Tabelle folgt seiner Struktur.
| Algorithmus | Zustand pro Client | Genauigkeit | Burst-Verhalten | Typischer Einsatz |
|---|---|---|---|---|
| Fixed Window | Ein Zähler | Ungefähr | Erlaubt an Fenstergrenzen bis zum Doppelten des Limits | Einfache API-Limits, Login-Drosselung |
| Sliding Window Log | Sorted Set mit Zeitstempeln | Exakt | Keine Bursts | Hochwertige APIs, Audit-Trails |
| Sliding Window Counter | Zwei Zähler | Nahezu exakt | Geglättete Fenstergrenzen | Allgemeine API-Limits |
| Token Bucket | Hash mit Token-Anzahl und Zeitpunkt der letzten Auffüllung | Exakt | Erlaubt kontrollierte Bursts | Burstartiger Traffic mit Obergrenze für die Durchschnittsrate |
| Leaky Bucket | Hash mit einem oder zwei Feldern | Exakt | Keine Bursts, gleichmäßiger Abfluss | Überwachen oder Glätten von Traffic vor einem fragilen Backend |
Wählen Sie nach der wichtigsten Einschränkung. Fixed Window ist am günstigsten im Betrieb. Sliding Window Log ist exakt, aber sein Speicher wächst mit dem Anfragevolumen. Sliding Window Counter liefert nahezu exakte Ergebnisse bei konstantem Speicher. Token Bucket passt zu APIs für Entwickler, die Burst-Spielraum brauchen, und Leaky Bucket zu Warteschlangen vor ratenempfindlichen Backends.
Implementierungshinweise zu jedem Algorithmus
Jeder Algorithmus braucht eine bestimmte Zustandsform und hat eigene Laufzeitkosten. Die Wahl eines Algorithmus ist deshalb in Wahrheit die Wahl einer Datenstruktur.
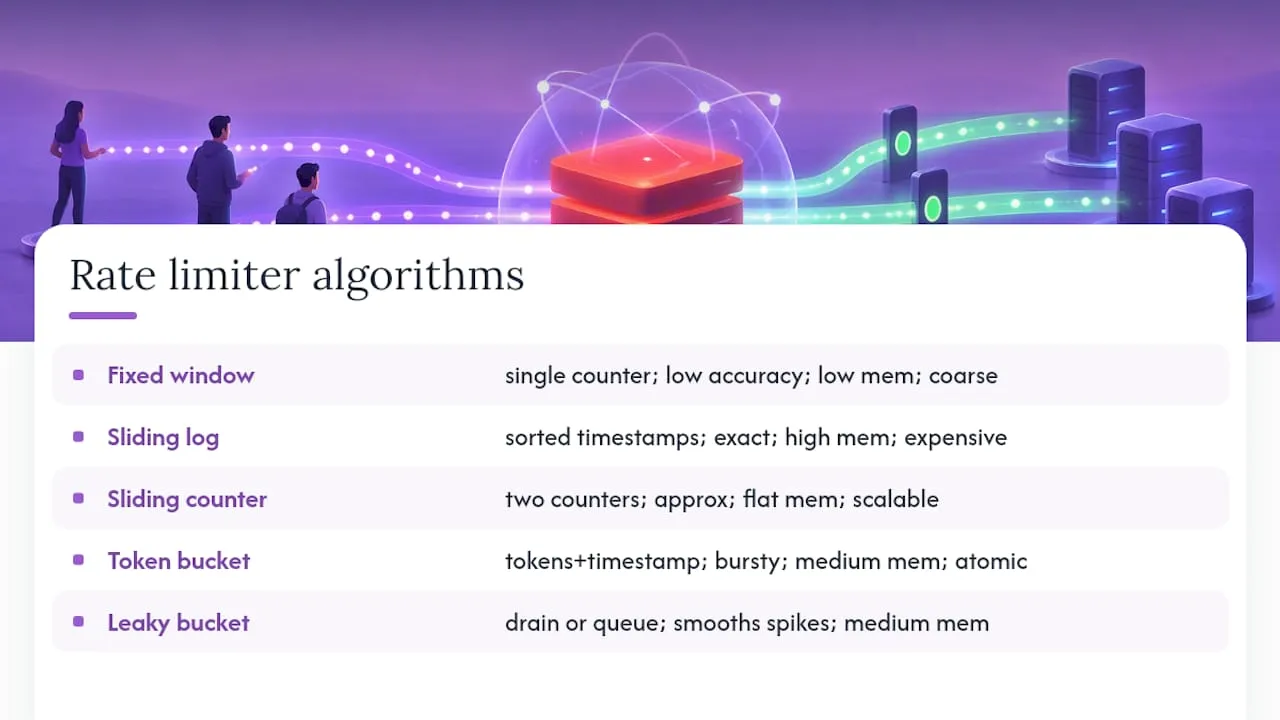
Fixed Window speichert einen Zähler pro Client und Zeitfenster. Er wird bei jeder Anfrage erhöht und zurückgesetzt, sobald das Fenster wechselt. Die Schwäche liegt an der Fenstergrenze. Bei einem Limit von 100 Anfragen pro Minute kann ein Client 100 Anfragen um 12:00:59 senden und weitere 100 um 12:01:00. Das sind 200 Anfragen in zwei Sekunden. Setzen Sie Fixed Window deshalb nur für grobe Limits mit geringem Risiko ein.
Sliding Window Log hält pro Client ein Sorted Set mit Zeitstempeln der Anfragen und entfernt bei jeder Prüfung Einträge, die älter als das Fenster sind. Er ist exakt, weil er echte Anfragen zählt. Der Speicher wächst mit dem Anfragevolumen, was ihn für Clients mit hohem Traffic teuer macht.
Sliding Window Counter speichert zwei Zähler, einen für das aktuelle und einen für das vorherige Fenster. Er gewichtet den vorherigen Zählerstand danach, wie viel von diesem Fenster noch mit dem gleitenden Fenster überlappt. Nehmen Sie ein Limit von 100 pro Minute, 80 Anfragen in der vorherigen Minute und bisher 30 in der aktuellen, 25 Prozent nach Beginn der aktuellen Minute. Die Schätzung lautet 80 × 0,75 + 30 = 90. Der Client hat noch etwa 10 Anfragen übrig.
Cloudflare beschreibt diesen Ansatz für sein Rate Limiting. Er braucht pro Zähler nur zwei Zahlen. In einer Analyse von 400 Millionen Anfragen aus 270.000 verschiedenen Quellen wurden laut Cloudflare 0,003 Prozent der Anfragen fälschlich zugelassen oder gedrosselt.
Token Bucket speichert pro Client eine Token-Anzahl und einen Zeitstempel der letzten Auffüllung. Bei jeder Anfrage berechnen Sie die seit der letzten Prüfung gewonnenen Tokens, kappen die Summe bei der Bucket-Kapazität und ziehen ein Token ab, falls vorhanden. Auffüllen und Verbrauchen müssen atomar geschehen. Sonst können zwei gleichzeitige Anfragen dieselbe Token-Anzahl lesen, und beide gelingen, obwohl nur eine gelingen dürfte.
Leaky Bucket gibt es in zwei Formen. Die überwachende Form verwirft Anfragen, die die Abflussrate überschreiten. Die glättende Form stellt sie zur späteren Verarbeitung in eine Warteschlange. Nutzen Sie ihn, wenn der Endpunkt vor einer Datenbank oder einem Drittdienst sitzt, der Spitzen nicht abfangen kann.
Profi-Tipp: Packen Sie Auffüllen und Verbrauchen in ein einziges Lua-Skript statt in getrennte GET- und SET-Aufrufe. Eine Lese-dann-Schreib-Folge über zwei Roundtrips ist genau die Race Condition, die atomare Skripte verhindern sollen.
Wie bauen Sie einen Limiter, der über mehrere Instanzen funktioniert?
Halten Sie die Zähler in Redis und machen Sie jede Aktualisierung atomar. Ein Limiter, der in einem Prozess funktioniert und unter Nebenläufigkeit versagt, ist schlechter als keiner, weil er trügerische Sicherheit gibt.
- Speichern Sie Zähler in Redis, damit jede Anwendungsinstanz denselben Zustand liest und schreibt.
- Nutzen Sie Redis-Lua-Skripte, um Lesen, Auffüllen und Verbrauchen zu einer atomaren Operation zu verbinden. Das Redis-Tutorial erklärt den Grund: Bei getrennten Befehlen können gleichzeitige Anfragen denselben Zustand lesen, beide entscheiden, dass sie erlaubt sind, und beide schreiben zurück.
- Aggregieren Sie bei Diensten mit hohem Volumen die Zählerstände lokal pro Instanz oder pro Point of Presence, bevor Sie sie mit einem zentralen Speicher abgleichen. So vermeiden Sie bei jeder Anfrage einen Redis-Aufruf.
- Setzen Sie auf Gateway-Ebene einen Leaky Bucket vor, zum Beispiel in NGINX, als äußere Mauer gegen missbräuchlichen Traffic. Die feineren Limits pro Key bleiben in der Anwendung.
- Entscheiden Sie für jeden Endpunkt zwischen Fail-open und Fail-closed, bevor ein Vorfall die Entscheidung erzwingt.
Lassen Sie leselastige öffentliche Endpunkte fail-open laufen, damit ein Redis-Ausfall nicht die ganze API lahmlegt. Fail-closed gehört an Authentifizierungs- und Zahlungs-Endpunkte, wo unbegrenzter Traffic das größere Risiko ist.
Profi-Tipp: Protokollieren Sie jedes Fail-open-Ereignis getrennt vom normalen Traffic. Ein Redis-Ausfall, der Ihre Limits unbemerkt abschaltet, fällt meist erst in der Nachbesprechung eines Vorfalls auf.
Welcher Algorithmus passt zu welchem Endpunkt?
Prüfen Sie vier Dinge, bevor Sie Code schreiben. Wie viel Speicher können Sie pro Client aufwenden? Sind Bursts legitim oder eine Bedrohung? Wie fragil ist das nachgelagerte System? Sind Schätzungen statt exakter Zählungen akzeptabel?
| Endpunkt-Typ | Empfohlener Algorithmus | Begründung |
|---|---|---|
| Öffentliche APIs für Entwickler | Sliding Window Counter oder Token Bucket | Beide vertragen vernünftige Bursts ohne den Aufwand exakter Zählung |
| Zahlung und Authentifizierung | Sliding Window Log oder ein Fail-closed-Standard | Exakte Zählung, und Ablehnen ist sicherer, als verdächtigen Traffic durchzulassen |
| Abläufe, die ein nachgelagerter Dienst begrenzt | Leaky Bucket | Die Ausgaberate übersteigt nie, was das Backend verarbeiten kann |
| Interner Traffic mit hohem Volumen und geringem Risiko | Fixed Window | Einfachste Umsetzung, und Bursts an den Fenstergrenzen sind akzeptabel |
Wenn Sie nicht sagen können, was bei einem nicht erreichbaren Redis passiert, ist der Entwurf nicht fertig, egal welchen Algorithmus Sie gewählt haben.
Wie informieren Sie Clients über ihre Limits?
Senden Sie den aktuellen Limit-Zustand in Response-Headern und mit jeder 429-Antwort Retry-After. Clients sollten nicht raten müssen, wo sie stehen.
Die IETF-HTTP-API-Arbeitsgruppe standardisiert die Header im Internet-Draft RateLimit header fields for HTTP. In der aktuellen Revision (Draft 11, Mai 2026) beschreibt das Feld RateLimit-Policy das Kontingent und das Feld RateLimit meldet, was übrig ist:
RateLimit-Policy: "default";q=100;w=60RateLimit: "default";r=50;t=30Dabei ist q das Kontingent, w das Fenster in Sekunden, r das verbleibende Kontingent und t die Sekunden bis zum Zurücksetzen des Fensters. Das ersetzt die älteren Draft-Revisionen, die getrennte Felder RateLimit-Limit, RateLimit-Remaining und RateLimit-Reset nutzten. Viele APIs senden weiterhin die herstellerspezifischen X-RateLimit-*-Header, die älter als der Draft sind. Da der Draft nicht final ist, prüfen Sie die aktuelle Revision, bevor Sie sich auf ein Format festlegen.
Eine abgelehnte Anfrage sollte Status 429 verwenden, den RFC 6585 als Too Many Requests definiert. Die Antwort kann einen Retry-After-Header mit der Anzahl der Sekunden enthalten, die zu warten sind, wie im Beispiel des RFC:
HTTP/1.1 429 Too Many RequestsRetry-After: 3600Beachten Sie in der Praxis diese Regeln:
- Senden Sie die Limit-Header mit jeder Antwort, nicht nur bei Ablehnungen.
- Senden Sie
Retry-After, wann immer Sie mit einer 429 ablehnen. - Behandeln Sie die Header als Hinweise. Der Draft hält fest, dass Clients nicht davon ausgehen dürfen, dass ein positives verfügbares Kontingent garantiert, dass weitere Anfragen bedient werden.
- Nutzen Sie im Client Exponential Backoff mit Jitter statt einer festen Verzögerung, damit Wiederholungen nicht in synchronen Wellen eintreffen.
Refill-Raten, Kapazität und Alerts festlegen
Gehen Sie vom gemessenen Traffic aus, nicht von einer Schätzung. Holen Sie sich p95 und p99 der Anfragen pro Sekunde je Client aus Ihren Metriken und setzen Sie die Refill-Rate etwas über das anhaltende p99, damit normale Nutzung den Limiter nie auslöst. Dimensionieren Sie die Bucket-Kapazität so, dass sie etwa 5 bis 10 Sekunden p99-Traffic aufnimmt. Das sind Startwerte, kein Standard.
Ein Beispiel: Hat ein Client ein p99 von 20 Anfragen pro Sekunde, erlaubt eine Refill-Rate von 24 pro Sekunde und eine Kapazität von 200 Tokens einen Burst von 200 Anfragen. Nach diesem Burst braucht der Bucket 200 / 24, also etwa 8,3 Sekunden, um sich vollständig aufzufüllen.
Beobachten Sie diese Signale, sobald der Limiter live ist:
- Die 429-Rate und das Drosselungsverhältnis als Anteil aller Anfragen, nicht nur die absoluten Zahlen.
- Die Latenz für gedrosselten und nicht gedrosselten Traffic getrennt, da ein Anstieg bei Ersterem oft vor einem Anstieg bei Letzterem kommt.
- Redis-Befehlsfehler oder Timeouts im Zusammenhang mit dem Limiter, denn ein stiller Ausfall macht das ganze System wirkungslos.
Rollen Sie Limit-Änderungen zuerst für einen kleinen Teil des Traffics aus und weiten Sie sie aus, sobald 429-Rate und Latenz stabil aussehen.
Profi-Tipp: Kündigen Sie die Änderung und die neuen Header gegenüber den API-Nutzern an, bevor Sie ein Limit verschärfen. Eine überraschende 429 ohne Kontext erzeugt mehr Support-Tickets als der Missbrauch, den sie stoppen sollte.
Wo diese Muster in der Produktion auftauchen
Die meisten Produktions-Stacks teilen die Durchsetzung auf zwei Schichten auf.
- Edge: Eine NGINX-Konfiguration mit Leaky Bucket fängt missbräuchlichen Traffic und offensichtliches Scraping ab, bevor er die Anwendungsserver erreicht.
- Anwendung: Ein Redis-Lua-Skript mit Token Bucket oder Sliding Window Counter erzwingt Limits pro Key und läuft bei reinen Lese-Endpunkten meist fail-open.
- Öffentliche APIs für Entwickler: Sliding Window Counter oder Token Bucket, abgestimmt auf die Tarifstufe des Clients.
- Authentifizierungs-Endpunkte: Strikte Limits mit geringer Kapazität, oft fail-closed.
- Webhook-Prozessoren: Leaky Bucket oder ein Limiter mit Warteschlange, weil Wiederholungen des sendenden Dienstes geglättet statt rundweg abgelehnt werden müssen.
Fairness und Missbrauchsprävention
Rate Limiting entscheidet, welche Anfragen bedient werden, wenn die Nachfrage die Kapazität übersteigt, und diese Entscheidung betrifft echte Nutzer. Ein zu strenges Limit sperrt legitime Kunden bei einer Lastspitze aus. Ein zu lockeres Limit lässt einige missbräuchliche Clients den Dienst für alle verschlechtern.
Veröffentlichen Sie Ihre Limits in der API-Dokumentation, denn undokumentiertes Drosseln wirkt willkürlich. Wenden Sie Limits auf ähnliche Clients einheitlich an. Legen Sie in Ihren Bedingungen fest, was als missbräuchlicher Traffic gilt, etwa Credential Stuffing oder Scraping, im Unterschied zur Nutzung mit hohem Volumen durch einen zahlenden Kunden.
Isolieren Sie bei Multi-Tenant-Plattformen die Limits pro Mandant. Die Lastspitze eines Kunden, ob legitim oder böswillig, kann dann das Kontingent eines anderen Mandanten auf derselben Infrastruktur nicht aufbrauchen.
Quellen
- Build 5 Rate Limiters with Redis: Fixed Window, Sliding Window, Token Bucket, and Leaky Bucket
- RateLimit header fields for HTTP (IETF draft)
- Counting things: a lot of different things (Cloudflare)
- RFC 6585: Additional HTTP Status Codes
Empfehlungen
Häufig gestellte Fragen
Kombinieren Sie einen Algorithmus, der zum Traffic-Muster passt, mit atomarer Durchsetzung. Ein Sliding Window Counter passt zu allgemeinen APIs, ein Token Bucket zu burstartigen Clients. Atomare Durchsetzung heißt, dass gleichzeitige Anfragen das Limit nicht umgehen können. Limits am Edge plus Limits pro Key in der Anwendung bilden eine zweite Schicht, wie bei Cloudflare.
Speichern Sie Zähler oder Token-Zustand in einem gemeinsamen Speicher wie Redis und packen Sie Lesen, Auffüllen und Verbrauchen in ein atomares Lua-Skript. Geben Sie bei jeder Antwort RateLimit-Header zurück und bei Ablehnungen einen Retry-After-Header, damit Clients wissen, wie sie sich verhalten sollen.
Prüfen Sie Ihr Speicherbudget, die Burst-Toleranz und wie fragil die nachgelagerten Systeme sind. Ordnen Sie dann einen Algorithmus diesen Grenzen zu: Sliding Window Counter oder Token Bucket für öffentliche APIs, Sliding Window Log oder ein Fail-closed-Standard für sensible Endpunkte. Stimmen Sie die Refill-Rate anhand des gemessenen p99-Traffics ab.
API-Rate-Limiting begrenzt, wie viele Anfragen ein Client in einem bestimmten Zeitraum stellen darf. Es schützt den Dienst vor Überlast und hält die Nutzung zwischen Clients fair. Server melden das Limit und das verbleibende Kontingent meist in Response-Headern, die der IETF-Draft zu RateLimit-Headern standardisiert.
Möchten Sie das selbst umsetzen? API-Key erhalten — 7 Tage kostenlos testen, keine Karte nötig — oder werfen Sie einen Blick auf Blockchain-API für die vollständige Endpoint-Referenz.