Webhooks vs WebSockets : quand utiliser chacun
Webhooks et WebSockets comparés par modèle de connexion, relances, mise à l'échelle et sécurité, avec une liste de décision et un schéma de diffusion.
Relu par Maurice Sobiera
Un webhook est une requête HTTP à sens unique qu’un serveur envoie à votre URL lorsqu’un événement se produit. Un WebSocket est une connexion persistante et bidirectionnelle, pour des échanges continus. Utilisez les webhooks pour les événements serveur à serveur, comme les confirmations de paiement, et les WebSockets pour les mises à jour en direct dans le navigateur. De nombreux systèmes combinent les deux.
TL;DR :
- Les webhooks conviennent aux notifications serveur à serveur émises par des services tiers, mais exigent une URL publique accessible, des signatures sécurisées et des réponses rapides.
- Les WebSockets conviennent mieux à une communication bidirectionnelle en temps réel avec des navigateurs ou des applications, mais demandent une gestion des connexions et de l’état, y compris une logique de reconnexion.
- Combiner webhooks et WebSockets offre une architecture résiliente : les webhooks assurent l’ingestion des événements, et les WebSockets livrent efficacement les mises à jour en direct aux clients.
- Mettre à l’échelle les WebSockets suppose de gérer de nombreuses connexions ouvertes, avec des sessions collantes ou un courtier de messages partagé, alors que les webhooks passent facilement à l’échelle grâce à un traitement serverless et sans état, avec des files d’attente.
- La sécurité des webhooks repose sur la rotation des signatures et sur TLS. Celle des WebSockets met l’accent sur l’authentification de la connexion et la validation de chaque message, pour empêcher les accès non autorisés.
Table des matières
- Qu’est-ce qu’un webhook et comment fonctionne-t-il ?
- Comment fonctionne une connexion WebSocket ?
- Comment les webhooks et les WebSockets se comparent-ils techniquement ?
- Quand utiliser les webhooks et quand les WebSockets ?
- Mise à l’échelle et considérations opérationnelles
- Différences de sécurité et défenses recommandées
- Un schéma réel : des webhooks qui alimentent une diffusion WebSocket
- Choix par défaut et points à surveiller
- Obtenez une livraison fiable des webhooks sans la construire vous-même
- Sources
- FAQ
Qu’est-ce qu’un webhook et comment fonctionne-t-il ?
Un webhook commence par un enregistrement. Vous donnez à un fournisseur (un processeur de paiement, un hébergeur Git, un nœud blockchain) une URL. Lorsqu’un événement pertinent se produit, le fournisseur envoie une requête HTTP POST avec une charge utile JSON à cette URL. Pas d’interrogation, pas de connexion ouverte qui reste inactive. C’est une diffusion événementielle sur HTTP standard, ce qui explique son intégration aisée dans une architecture que vous exploitez déjà.
Le point délicat concerne les garanties de livraison. De nombreux fournisseurs de webhooks utilisent une sémantique « au moins une fois » : si votre point de terminaison ne renvoie pas une réponse 2xx assez vite, le fournisseur réessaie, et certains réessaient pendant des heures ou des jours. Votre gestionnaire doit donc être idempotent, c’est-à-dire pouvoir traiter deux fois la même livraison sans créer de débits en double ni de lignes de base de données en double. Le OWASP Webhook Security Cheat Sheet recommande pour cette raison des gestionnaires idempotents, indexés sur l’identifiant de l’événement. Tous les fournisseurs ne réessaient pas. Chaingateway ne relance pas automatiquement les webhooks en échec, mais il les liste et les renvoie sur demande.
Comme les webhooks exigent une URL accessible, ils imposent aussi leur propre liste de contrôles opérationnels :
- Un point de terminaison public qui survit à la configuration du pare-feu et de l’équilibreur de charge
- La vérification de la signature (en général HMAC) pour confirmer que la requête vient bien du fournisseur
- La journalisation des identifiants de livraison, afin de retracer les doublons ou les manques
- Un temps de réponse suffisamment court pour éviter de déclencher des relances pour une requête que vous êtes encore en train de traiter
Les webhooks sont présents derrière les confirmations de paiement, les déclencheurs de pipelines CI/CD, les notifications de push Git et les alertes de dépôt. Ils conviennent aussi naturellement aux backends serverless, puisqu’il n’y a aucun état de connexion à maintenir entre deux invocations.
Comment fonctionne une connexion WebSocket ?
Une connexion WebSocket commence comme une requête HTTP ordinaire, puis passe à un autre protocole. Le client envoie un en-tête Upgrade: websocket, le serveur accepte, et dès lors les deux parties peuvent envoyer des messages sur la même connexion TCP, comme le précise la RFC 6455. La communication est donc full-duplex : le serveur et le client peuvent envoyer des données à tout moment, et pas seulement en réponse à une requête.
La difficulté ne tient pas à la poignée de main initiale, mais à tout ce qui vient après. Les connexions tombent, les réseaux flanchent, les onglets se mettent en veille. Le code client doit gérer la reconnexion, et vous devez surveiller bufferedAmount pour éviter d’empiler des messages sortants plus vite que la socket ne peut les envoyer. MDN documente tout le cycle de vie dans son guide de l’API WebSockets.
Côté serveur, les WebSockets sont avec état. Chaque connexion ouverte consomme un descripteur de fichier et de la mémoire. Avec plusieurs instances de serveur, il faut des sessions collantes ou un courtier de messages (pub/sub de Redis, NATS), afin qu’un message publié sur une instance atteigne un client connecté à une autre.
Les cas d’usage courants incluent :
- Les applications de chat et les éditeurs collaboratifs
- Les tableaux de bord en direct et les flux de cours boursiers
- La synchronisation de l’état des jeux multijoueurs
- Les indicateurs de présence (« l’utilisateur est en train d’écrire »)
Si vous avez besoin d’une gestion plus poussée de la contre-pression, ou d’API fondées sur des flux, regardez WebTransport et WebSocketStream. Les deux ciblent les aspérités de l’API WebSocket classique, mais la prise en charge par les navigateurs diffère : vérifiez les tableaux de compatibilité de MDN avant de vous y fier.
Comment les webhooks et les WebSockets se comparent-ils techniquement ?
| Propriété | Webhooks | WebSockets |
|---|---|---|
| Persistance de la connexion | Aucune, une requête par événement | Persistante, reste ouverte |
| Direction et initiateur | Sens unique ; le fournisseur initie chaque envoi | Bidirectionnelle ; chaque partie peut émettre après la poignée de main |
| Protocole et ports | HTTP/HTTPS, ports standard | ws/wss, mis à niveau depuis HTTP, ports standard |
| État | Sans état entre les appels | Avec état pendant toute la durée de la connexion |
| Garanties de livraison et relances | Au moins une fois, le fournisseur réessaie en cas d’échec | Pas de relance intégrée ; l’application doit gérer les coupures |
| Qui gère les relances | Le fournisseur émetteur (avec votre gestionnaire idempotent) | Votre code client et serveur |
| Latence typique et usage idéal | Quasi temps réel, adapté aux notifications d’événements | Latence la plus faible, idéal pour l’interactivité continue |
| Modèle de sécurité | Signatures HMAC, TLS, contrôles d’horodatage | Poignée de main TLS (wss), jeton d’authentification par connexion |
| Exigence de point de terminaison public | Requis, doit être accessible depuis Internet | Le client se connecte vers l’extérieur ; aucun point de terminaison entrant nécessaire |
| Cas d’usage typiques | Paiements, CI/CD, dépôts, statut de commande | Chat, tableaux de bord, multijoueur, présence |
La conséquence pratique : les webhooks reportent le problème de livraison sur l’émetteur (avec des relances que vous devez gérer de façon idempotente), tandis que les WebSockets vous reportent le problème de gestion des connexions. Aucun des deux n’est « plus simple » dans l’absolu. Cela dépend de votre préférence entre écrire un gestionnaire HTTP sans état ou exploiter un pool de connexions avec état.
Quand utiliser les webhooks et quand les WebSockets ?
Passez en revue ces questions avant de choisir une architecture :
- D’où vient l’événement ? S’il provient d’un système tiers (une passerelle de paiement, un réseau blockchain, un hébergeur Git), il vous faut des webhooks. Vous ne pouvez pas ouvrir un WebSocket vers un service que vous ne contrôlez pas.
- Quelle latence pouvez-vous tolérer ? Des mises à jour d’interface en moins d’une seconde favorisent les WebSockets. Quelques secondes de retard pour la mise à jour d’un enregistrement côté backend conviennent aux webhooks.
- Quelle est la forme de la charge ? De nombreux producteurs d’événements indépendants alimentant un même backend favorisent les webhooks. Un backend qui diffuse des mises à jour vers des milliers de clients connectés favorise les WebSockets.
- Quelle est la topologie de vos serveurs ? Les fonctions serverless qui descendent à zéro s’associent naturellement aux webhooks. Si vous exploitez déjà des serveurs à état et à longue durée de vie, les WebSockets ajoutent moins de complexité supplémentaire.
- Des contraintes de pare-feu ou de réseau bloquent-elles les connexions entrantes ? Si votre infrastructure ne peut pas exposer un point de terminaison public, les WebSockets, initiés par le client vers l’extérieur, contournent entièrement le problème.
Transposé en scénarios : les notifications de paiement et les alertes de dépôt relèvent des webhooks. L’ingestion d’événements d’analyse venant d’outils externes relève des webhooks. Le chat et l’édition collaborative relèvent des WebSockets. Un tableau de bord de trading en direct a besoin de WebSockets pour le dernier kilomètre, même si le flux de prix sous-jacent arrive par webhook.
Astuce : Commencez les prototypes avec des webhooks et une simple interrogation côté frontend. C’est plus lent, mais cela permet de valider le modèle d’événements avant d’investir dans la gestion des connexions. Ajoutez les WebSockets une fois confirmé que les utilisateurs ont réellement besoin de mises à jour en moins d’une seconde, et pas avant.
Mise à l’échelle et considérations opérationnelles
Les WebSockets modifient votre calcul de capacité. Chaque connexion ouverte occupe un descripteur de fichier et une portion de mémoire. Au-delà d’une seule instance de serveur, il faut des sessions collantes ou une couche pub/sub partagée, afin que les messages atteignent les clients quelle que soit l’instance à laquelle ils sont connectés. Il s’agit d’une vraie infrastructure, et non d’une simple option de configuration.
Les webhooks passent à l’échelle différemment, car ils ne conservent pas d’état entre les appels. C’est précisément pourquoi ils conviennent aux environnements serverless et à ceux qui descendent à zéro. Une fonction démarre, traite la requête POST, puis disparaît.
Au volume de production, quelques schémas gardent les deux modèles sains :
- Faire passer les webhooks entrants par une file d’attente (SQS, Pub/Sub, RabbitMQ), afin qu’une rafale d’événements ne submerge pas votre gestionnaire
- Regrouper ou temporiser les diffusions WebSocket lorsque de nombreux événements surviennent dans une courte fenêtre
- Utiliser des files de lettres mortes pour les livraisons de webhooks qui échouent de façon répétée au traitement idempotent
- Surveiller la rotation des connexions sur les serveurs WebSocket et la profondeur de la file de relance côté webhooks : ce sont des signaux précoces, avant que les clients ne remarquent quoi que ce soit
Différences de sécurité et défenses recommandées
Les webhooks et les WebSockets échouent de manières différentes, et exigent donc des défenses différentes. La sécurité des webhooks repose sur la preuve que la requête est authentique : signatures HMAC dans un en-tête, horodatage contre les attaques par rejeu, et TLS strict. La sécurité des WebSockets repose sur la connexion elle-même. Le OWASP WebSocket Security Cheat Sheet indique que les WebSockets n’ont pas d’authentification intégrée, demande de valider l’en-tête Origin à chaque poignée de main par rapport à une liste d’autorisation, et met en garde contre les connexions ws:// non chiffrées en production. Il note aussi que les messages peuvent transporter des charges d’injection, et qu’il faut donc les valider après l’authentification.
Défenses pratiques à intégrer dès le premier jour :
- Renouveler périodiquement les secrets HMAC, et journaliser chaque tentative de livraison avec son statut de signature
- Rejeter les charges utiles de webhooks dont l’horodatage est périmé, pour bloquer les rejeux, lorsque le fournisseur signe un horodatage
- Utiliser
wss://et valider l’en-têteOriginà chaque poignée de main WebSocket - Plafonner le nombre de connexions WebSocket simultanées par client, et limiter la fréquence des messages
- Valider les charges utiles côté serveur même après authentification, car un jeton valide ne garantit pas un message valide
Chaingateway signe les webhooks avec une signature HMAC dans l’en-tête X-Signature dès que vous définissez un secret personnel dans votre profil, comme le décrit le guide de sécurité des webhooks. La régénération du secret prend effet immédiatement, il faut donc mettre à jour votre récepteur en même temps. La signature est construite à partir de l’identifiant de transaction et du secret, et ne comporte pas d’horodatage : la protection contre le rejeu doit donc venir du dédoublonnage sur l’identifiant de transaction. Notre article sur la fonctionnalité en présente le contexte.
Un schéma réel : des webhooks qui alimentent une diffusion WebSocket
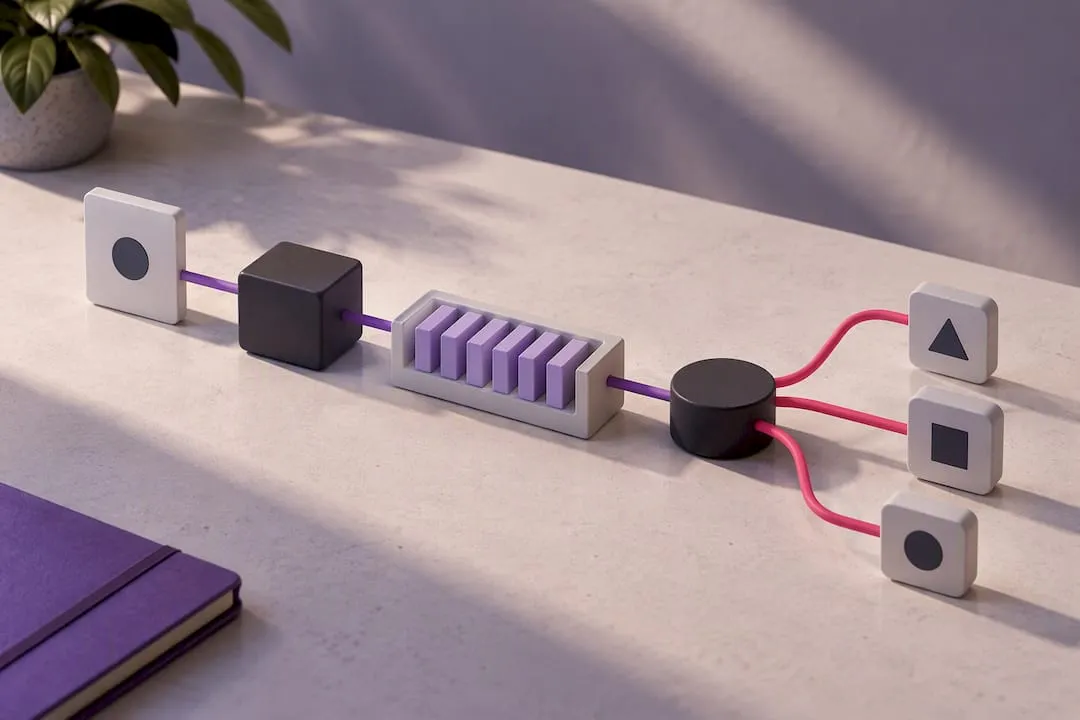
Le schéma qui revient sans cesse en production : recevoir un webhook, le vérifier, le mettre en file d’attente, puis laisser un worker diffuser le résultat aux clients connectés par WebSocket. Il vous offre la durabilité de la livraison HTTP au moins une fois côté ingestion, et la faible latence d’une connexion persistante côté interface.
Les étapes sont les suivantes :
- Recevoir la requête POST du webhook et vérifier la signature HMAC avant de toucher à la charge utile
- Mettre l’événement vérifié en file d’attente, afin qu’un worker aval lent ne bloque jamais la réponse HTTP
- Traiter l’événement (mettre à jour un enregistrement de base de données, marquer un paiement comme confirmé)
- Publier le résultat sur un canal pub/sub ou un courtier auquel vos serveurs WebSocket sont abonnés
- Pousser la mise à jour à chaque client connecté et intéressé par cet événement
Ce schéma découple l’ingestion de la diffusion : les webhooks constituent le mécanisme d’entrée, un courtier se trouve au milieu, et les WebSockets assurent le dernier kilomètre jusqu’au navigateur ou à l’application. Les webhooks de notification d’événements de Chaingateway livrent des notifications décodées et signées en HMAC, ce qui supprime une étape de ce pipeline : vous n’avez pas à analyser des données blockchain brutes avant d’agir.
Choix par défaut et points à surveiller
Choisissez par défaut les webhooks pour tout ce qui est serveur à serveur, en particulier sur une infrastructure serverless, où garder une connexion ouverte n’a aucun sens architectural. Choisissez par défaut les WebSockets lorsqu’un humain attend devant un écran qu’un élément change en moins d’une seconde. La plupart des systèmes réels finissent par combiner les deux plutôt que de choisir de manière dogmatique, et ce n’est pas un compromis : c’est généralement la bonne conception.
Gardez un œil sur WebTransport et WebSocketStream. Aucun des deux n’a encore totalement remplacé les WebSockets, mais tous deux ciblent les lacunes de gestion de la contre-pression et des flux qui rendent le code WebSocket brut plus difficile à écrire correctement qu’il ne devrait l’être.
Obtenez une livraison fiable des webhooks sans la construire vous-même
Construire l’ingestion, la vérification et la logique de relance des webhooks demande un temps d’ingénierie réel. Les webhooks blockchain de Chaingateway envoient des notifications d’événements décodées et signées en HMAC pour Ethereum, Tron, Bitcoin, Polygon, BNB Chain et Arbitrum, si bien que le schéma de diffusion décrit plus haut part d’une charge utile vérifiée. Solana n’a pas de webhooks : interrogez donc là-bas les points de terminaison de solde et de transaction.
Chaingateway gère la création et la signature des webhooks, et liste les notifications en échec pour que vous puissiez les renvoyer. Vous gérez la file d’attente et la diffusion WebSocket vers vos utilisateurs. Les offres commencent à 49 € par mois (490 € par an), avec un essai gratuit de 7 jours sans carte. La page tarifs présente les formules.
Sources
- RFC 6455: The WebSocket Protocol
- WebSockets API, MDN
- Webhook Security Cheat Sheet, OWASP
- WebSocket Security Cheat Sheet, OWASP
- Server-sent events, MDN
Recommandé
Questions fréquentes
Rien n’a encore totalement remplacé les WebSockets, mais WebTransport et WebSocketStream sont des alternatives émergentes, conçues pour gérer la contre-pression et les flux multiplexés de façon plus propre. La prise en charge par les navigateurs reste incomplète, si bien que les WebSockets demeurent aujourd’hui la valeur par défaut pratique pour la plupart des fonctions temps réel.
Les réponses d’IA diffusées dans les navigateurs utilisent couramment les Server-Sent Events (SSE) pour le streaming de jetons à sens unique, car le client a surtout besoin de recevoir, et non d’envoyer, des données continues. Certaines fonctions vocales ou interactives multi-tours en temps réel utilisent en revanche les WebSockets, où l’échange bidirectionnel compte davantage.
Les webhooks exigent un point de terminaison accessible publiquement, ce qui soulève des questions de pare-feu et de sécurité. La livraison est en général au moins une fois, ce qui signifie que votre gestionnaire doit tolérer les événements en double. Si votre point de terminaison est indisponible au moment où un événement survient, et que les relances expirent, cet événement peut être perdu silencieusement, à moins que vous n’ayez mis en place une surveillance adaptée.
Les exemples courants incluent les notifications de confirmation de paiement, les événements de push Git et de pull request, les déclencheurs de pipelines CI/CD, et les alertes de dépôt ou de transaction sur les réseaux blockchain. Le traitement des dépôts par webhooks de Chaingateway est un exemple concret d’automatisation de la confirmation des fonds, sans interroger un nœud blockchain.
Les offres Chaingateway commencent à 49 € par mois (490 € par an), et chaque offre comprend un essai gratuit de 7 jours sans carte. La page tarifs indique ce que contient chaque formule.
Comment nous rédigeons ces articles
Prêt à le construire vous-même ? Obtenir votre clé API — essai de 7 jours, sans carte bancaire — ou consultez API Blockchain pour la référence complète des endpoints.