KYC per pagamenti crypto: cosa va verificato
Che cosa significa KYC per i pagamenti crypto, quali controlli valgono per flussi custodial, on-ramp e self-custody e cosa definire prima di integrare.
Verificato da Maurice Sobiera
KYC per i pagamenti crypto significa identificare e verificare un cliente prima o durante il trasferimento di valore per suo conto. Se l’obbligo esista dipende da ciò che fa l’attività: detenere fondi dei clienti, convertire crypto in valuta fiat oppure fornire solo software. Questa guida spiega dove inizia l’obbligo, quali controlli sono standard e che cosa decidere prima di costruire.
TL;DR
- Il KYC è un livello della compliance dei pagamenti crypto, accanto alla valutazione del rischio, allo screening delle sanzioni, al monitoraggio delle transazioni, alla conservazione delle registrazioni e, dove si applica, ai dati della Travel Rule.
- I servizi custodial, gli exchange e gli on-ramp fiat sono i punti in cui di solito avvengono i controlli di identità. I fornitori di software neutrali possono restare fuori dal perimetro, a seconda delle attività e della giurisdizione.
- I controlli standard riguardano nome, data di nascita, indirizzo e un documento d’identità governativo, con un selfie e informazioni aggiuntive per i clienti a rischio più elevato.
- L’intensità dei controlli giusta è basata sul rischio, non uguale per ogni pagamento.
- Si chiarisce prima lo status normativo con un legale, poi si integrano verifica e monitoraggio nel flusso di pagamento stesso.
Indice
- Che cosa significa KYC in un flusso di pagamento crypto?
- Chi deve verificare i clienti in un flusso di pagamento crypto?
- Quali controlli KYC sono di solito richiesti?
- Basato sul rischio, non uguale per tutti
- La Travel Rule e i wallet self-hosted
- Le regole cambiano da giurisdizione a giurisdizione
- Che cosa verificare prima di integrare un flusso di pagamento?
- La nostra prospettiva
- Costruire il lato tecnico con Chaingateway
- FAQ
- Fonti
Che cosa significa KYC in un flusso di pagamento crypto?
KYC sta per “know your customer”, cioè “conosci il tuo cliente”. In pratica comprende l’identificazione e la verifica del cliente, la comprensione dello scopo e della natura prevista del rapporto o della transazione, e l’adozione di misure ragionevoli per verificare i titolari effettivi. È così che lo inquadrano le linee guida JMLSG del Regno Unito per i fornitori di exchange di cryptoasset e i fornitori di wallet custodial.
Il KYC non è l’intera compliance. Intorno al KYC ci sono altri elementi: valutazione del rischio di riciclaggio e di finanziamento del terrorismo, screening di sanzioni e di altre liste, monitoraggio delle transazioni, segnalazione di attività sospette, conservazione delle registrazioni e, dove applicabile, informazioni della travel rule. Quando si cerca “compliance dei pagamenti crypto”, di solito si intende questo intero insieme, e il KYC ne è la porta d’ingresso.
La base globale viene dal Financial Action Task Force. Le sue linee guida aggiornate su asset virtuali e VASP stabiliscono che i VASP devono applicare misure preventive AML/CFT, tra cui la due diligence sul cliente, la conservazione delle registrazioni, la segnalazione delle transazioni sospette e la travel rule. Le leggi nazionali poi recepiscono questa base, ciascuna a modo proprio.
Chi deve verificare i clienti in un flusso di pagamento crypto?
La prima domanda non è “quale fornitore di KYC scegliamo?”. È “siamo il tipo di attività che deve verificare qualcuno?”
Servizi custodial ed exchange
Se si detengono fondi dei clienti, si scambiano crypto con altri asset o con fiat, oppure si custodiscono e amministrano cryptoasset, è probabile di rientrare nel perimetro. Le linee guida JMLSG dicono che i fornitori di exchange e di wallet custodial rientrano in generale negli obblighi di adeguata verifica della clientela. La custodia e il trasferimento delle chiavi dei clienti possono anch’essi far rientrare un’attività nel perimetro.
Fornitori di software neutrali
Le stesse linee guida osservano che gli sviluppatori di software e gli altri fornitori collegati a sistemi decentralizzati possono restare fuori dal perimetro. Dipende dalle loro attività e dal fatto che traggano beneficio dalle transazioni. Il termine chiave è “possono”. Le proprie scelte progettuali, come controllare mai le chiavi o trattenere una quota dei flussi, possono spostare il confine.
On-ramp e off-ramp fiat
Le blockchain senza permessi non hanno un unico intermediario responsabile. La Banca dei regolamenti internazionali spiega nel suo bollettino sulla compliance antiriciclaggio per i cryptoasset che la verifica del cliente viene in genere effettuata dove le crypto incontrano il sistema finanziario tradizionale, come exchange e off-ramp. Aggiunge che la cronologia delle transazioni sulla blockchain può integrare i controlli KYC e AML.
Per questo un commerciante che riceve solo crypto spesso non esegue direttamente controlli d’identità, mentre li esegue l’exchange dove chi paga ha acquistato le monete. È anche il motivo per cui la risposta cambia nel momento in cui si aggiunge una conversione in fiat o un saldo custodial.
| Flusso | Chi di solito verifica il cliente | Che cosa confermare |
|---|---|---|
| Wallet custodial o saldo detenuto per gli utenti | Voi, in qualità di fornitore del servizio | Licenza o registrazione, CDD completa, monitoraggio |
| On-ramp o off-ramp fiat | L’exchange o il processore regolamentato | Chi è la parte regolamentata e quali dati richiede a voi |
| Pagamenti self-custody, solo software | Spesso nessuno al vostro livello | Se le vostre attività e il vostro beneficio dalle transazioni vi pongano nel perimetro |
| Trasferimenti verso o da wallet self-hosted | Il fornitore regolamentato dall’altra parte | Regole locali sulla proprietà del wallet e sulla travel rule |
Quali controlli KYC sono di solito richiesti?
Per una persona fisica l’insieme standard è semplice. I fornitori raccolgono e verificano nome completo, data di nascita e indirizzo di residenza, e controllano un documento d’identità valido rilasciato da un governo, come un passaporto o una patente. La guida di Veriff al KYC per le crypto aggiunge che i controlli rafforzati possono richiedere un selfie e informazioni aggiuntive, e che i requisiti variano da exchange a exchange. La panoramica di Plaid sul KYC per le crypto descrive lo stesso insieme di dati e afferma che ai clienti sospetti può essere richiesto altro.
La stessa guida di Veriff osserva che gli exchange limitano di solito acquisti, prelievi o depositi finché la verifica non è completata. Il KYC basato sul rischio può includere lo screening di sanzioni, di persone politicamente esposte e di notizie negative, oltre al monitoraggio continuo.
Anche i metodi di verifica variano per area geografica. Se si servono utenti in più paesi, bisogna aspettarsi che cambi il metodo, non solo le regole.
Che cosa rallenta la verifica
Non citiamo cifre sui tempi, perché non abbiamo trovato una fonte affidabile. Le cause pratiche derivano dai controlli stessi. Un documento può non corrispondere al nome o all’indirizzo digitati. Un’immagine può essere illeggibile. Un cliente può far scattare un riscontro nello screening, oppure un profilo a rischio più alto può richiedere informazioni aggiuntive. Si progetti l’onboarding in modo che il cliente possa reinviare i documenti senza ricominciare da capo, e in modo che il team di supporto veda perché una pratica è in sospeso.
Basato sul rischio, non uguale per tutti
L’approccio del FATF è basato sul rischio. L’intensità della due diligence sul cliente e del monitoraggio deve riflettere il cliente, il prodotto, la transazione e l’area geografica. Un pagamento piccolo e ripetuto da un cliente verificato non presenta lo stesso rischio di un grande primo trasferimento da una fonte poco chiara.
La due diligence rafforzata è dove questo diventa evidente. L’unità di informazione finanziaria di Malta elenca, nelle sue procedure di attuazione per il settore dei cryptoasset, gli scenari a rischio più alto che la richiedono. Esempi sono le transazioni che coinvolgono giurisdizioni ad alto rischio, gli schemi insoliti e una fonte di ricchezza o di fondi che non può essere riconciliata con i volumi di transazione noti.
Trigger tipici della EDD che si possono codificare come regole:
- Un cliente o una controparte collegati a una giurisdizione ad alto rischio.
- Importi o frequenza dei pagamenti che si discostano dallo schema consolidato del cliente.
- Fondi che non corrispondono alla fonte di ricchezza dichiarata.
- Informazioni mancanti o incomplete sul mittente o sul beneficiario in un trasferimento in entrata.
Un modo pratico per applicarli è definire ogni trigger come regola, indirizzare il caso corrispondente a un revisore e registrare la decisione.
La Travel Rule e i wallet self-hosted
La Travel Rule richiede che le informazioni identificative su mittente e destinatario viaggino insieme al trasferimento. Il Regolamento (UE) 2023/1113, applicabile dal 30 dicembre 2024, richiede ai fornitori di servizi per cripto-attività di includere i dati del mittente e del beneficiario. Per i trasferimenti superiori a 1.000 € che coinvolgono un indirizzo self-hosted, il fornitore del mittente deve verificare se il mittente possiede o controlla quell’indirizzo, e il fornitore del beneficiario deve valutarlo. Il regolamento non si applica ai trasferimenti tra privati senza un fornitore di servizi.
La Travel Rule non è applicata in modo uniforme nel mondo. Secondo i dati FATF 2024 citati nelle linee guida della Bermuda Monetary Authority sulla Travel Rule, circa il 30% delle giurisdizioni non aveva ancora recepito una normativa sulla Travel Rule. Le stesse linee guida affermano che i prestatori di servizi di pagamento devono conservare i messaggi della Travel Rule e ottenere, verificare, trasmettere o registrare, se applicabile, le informazioni su pagatore e beneficiario. Informazioni mancanti o incomplete possono motivare misure rafforzate e valutazioni di sospetto.
Le regole cambiano da giurisdizione a giurisdizione
La regola che si applica è quella dei luoghi in cui si opera e in cui vivono gli utenti. Alcuni esempi tratti da pagine ufficiali e di autorità di vigilanza mostrano quanto differiscano i dettagli:
- Unione europea: Regolamento (UE) 2023/1113, con una soglia di 1.000 € per i controlli sui wallet self-hosted.
- Bermuda: la Regolamentazione 22(1) copre tutti i trasferimenti di fondi, in qualsiasi valuta, inviati o ricevuti da un prestatore di servizi di pagamento, inclusi i trasferimenti di asset digitali. L’autorità di vigilanza si aspetta un registro aggiornato delle controparti e la conservazione dei messaggi della Travel Rule, secondo le linee guida BMA citate sopra.
- Regno Unito: le linee guida JMLSG su chi rientra nel perimetro, discusse sopra.
Se si servono clienti statunitensi, il quadro statunitense è una questione a sé. Il punto generale resta valido: il KYC è un obbligo di legge fatto rispettare dalle autorità di vigilanza finanziaria, e quale autorità si applica dipende dall’attività e dalla sede. Prima del lancio conviene ottenere un parere scritto da un legale che si occupa di trasmissione di denaro e di AML nei mercati di riferimento.
Che cosa verificare prima di integrare un flusso di pagamento?
Questo elenco va usato nella fase di pianificazione, non dopo il lancio.
- Mappare l’attività. Si detengono mai chiavi o saldi per conto degli utenti? Si converte in fiat? Si trattiene una quota delle transazioni? Ogni “sì” spinge verso uno status regolamentato.
- Individuare la parte regolamentata. In ogni flusso si annota chi esegue la due diligence sul cliente. Se si tratta di un partner, si ottengono per iscritto i suoi requisiti sui dati.
- Elencare le giurisdizioni. Dove si è costituiti, e dove si trovano gli utenti e le controparti? Si verifica lo stato della Travel Rule in ciascuna.
- Decidere le soglie. Si fissano importi e trigger di rischio che portano un pagamento a controlli rafforzati.
- Pianificare la protezione dei dati. I documenti d’identità sono dati sensibili. Si limita chi può leggerli, si definiscono con il legale i periodi di conservazione e, dove possibile, si tengono i dati di verifica separati dai dati di pagamento.
- Assegnare la responsabilità. Qualcuno è responsabile del programma di compliance, degli avvisi sulle sanzioni e delle decisioni sulle attività sospette. “Il team di sviluppo” non è un responsabile.
- Conservare le registrazioni. Per ogni controllo si memorizzano la decisione, i dati usati e il timestamp, così da poter dimostrare il proprio operato.
Inserire le regole nel codice
La compliance va integrata nel flusso di pagamento come regole deterministiche, invece che come processo manuale separato. Un pagamento che non può raggiungere lo stato “rilasciato” finché i controlli richiesti non sono superati è più facile da verificare di un foglio di calcolo di eccezioni.
La nostra prospettiva
Costruiamo l’infrastruttura tecnica, non il parere legale. Chaingateway è un’API unificata per creare wallet, inviare trasferimenti di token, ricevere notifiche webhook e leggere dati di transazione decodificati su chain come Ethereum, Bitcoin, Tron, Solana, Polygon, BNB Chain e Arbitrum. La compliance è un livello da aggiungere sopra, e il posto migliore per aggiungerlo è dove i pagamenti cambiano stato.
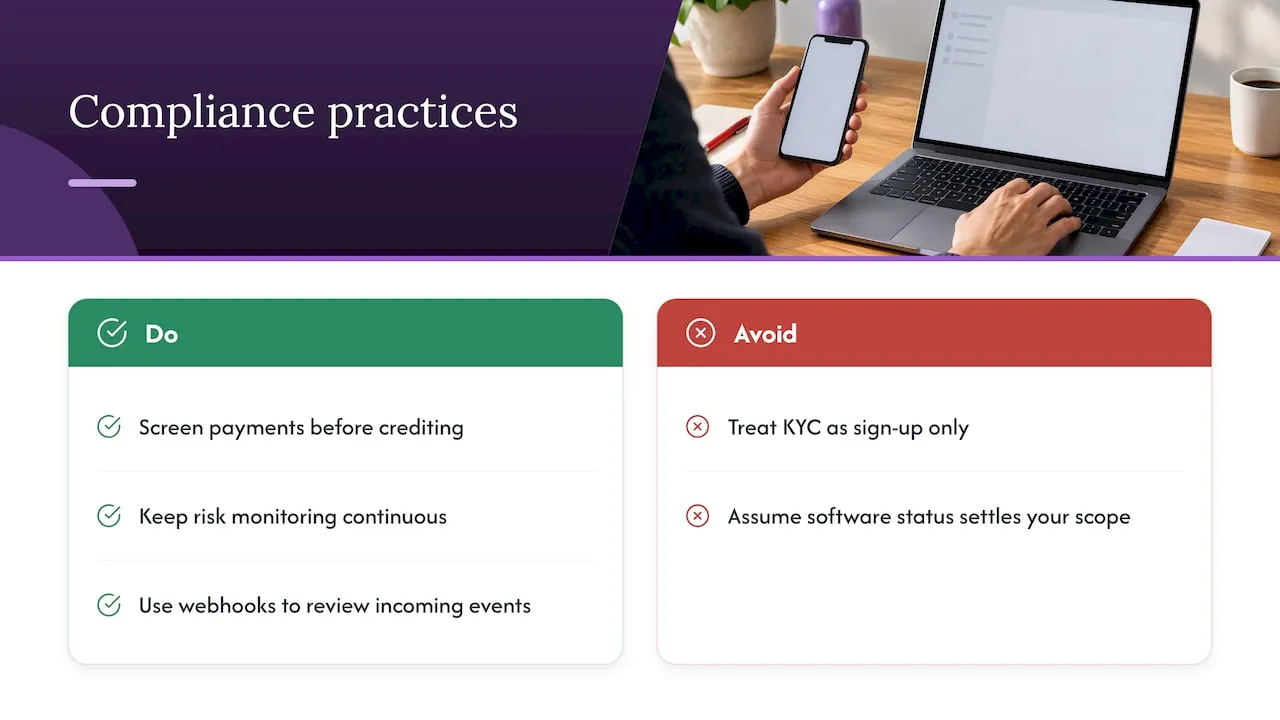
Per questo consideriamo i webhook uno strumento di compliance tanto quanto una comodità. Quando un evento di pagamento in entrata arriva già decodificato, con mittente, destinatario, token e importo in un unico payload, lo si può confrontare con le proprie regole prima di accreditare qualsiasi cosa. Il proprio motore di regole decide se rilasciare, trattenere o escalare. Il fornitore KYC stabilisce chi è il cliente. La blockchain API indica che cosa è effettivamente successo on-chain.
Mettiamo in guardia anche da due abitudini. La prima è trattare il KYC come un modulo una tantum alla registrazione, mentre il monitoraggio basato sul rischio è continuo. La seconda è presumere che “siamo solo software” risolva lo status. L’autorità di vigilanza guarda a ciò che si fa, non a come ci si definisce.
Costruire il lato tecnico con Chaingateway
Una volta chiaro il modello di compliance, il lavoro di ingegneria riguarda la creazione dei wallet, i trasferimenti e la gestione degli eventi. La nostra Blockchain API offre un’unica interfaccia REST su sette chain, con webhook firmati con HMAC e senza nodi da far girare. I webhook e le notifiche di eventi inviano eventi di pagamento in tempo reale al backend, che è il punto naturale per agganciare la logica di screening e monitoraggio. Per chi parte da zero, la guida su come creare un wallet crypto con un’API illustra i primi passi.
I piani partono da 49 € al mese (490 € all’anno). Ogni piano inizia con una prova gratuita di 7 giorni che non richiede carta di credito né verifica dell’identità, e la pagina dei prezzi elenca i piani e i limiti.
Fonti
- JMLSG Guidance Part II, Sector 22: cryptoasset exchange providers and custodian wallet providers
- FATF: Updated Guidance for a Risk-Based Approach for Virtual Assets and VASPs
- BIS Bulletin: An approach to anti-money laundering compliance for cryptoassets
- Veriff: What is KYC in crypto?
- Plaid: KYC for crypto
- FIAU Malta: Implementing Procedures Part II, Crypto-Assets Sector
- EUR-Lex: Summary of Regulation (EU) 2023/1113, information accompanying transfers of funds and certain crypto-assets
- Bermuda Monetary Authority: Travel Rule compliance and implications
Consigliati
Domande frequenti
No. Gli obblighi KYC riguardano determinate attività, soprattutto exchange, fornitori di wallet custodial e altri fornitori di servizi regolamentati, non ogni singola transazione. Un fornitore di software neutrale può restare fuori dal perimetro, a seconda delle sue attività e della giurisdizione. Il proprio status va confermato con un legale che conosca i mercati serviti.
Di solito nome completo, data di nascita, indirizzo di residenza e un documento d’identità valido rilasciato da un governo, come un passaporto o una patente. I controlli rafforzati possono aggiungere un selfie e ulteriori informazioni. I requisiti variano da fornitore a fornitore e da paese a paese.
A volte sì, se la propria attività non fa di voi un fornitore regolamentato e la vostra giurisdizione non impone obblighi. Aggiungere la custodia, la conversione in fiat o trasferimenti che coinvolgono wallet self-hosted può cambiare la situazione, e gli obblighi sulle sanzioni restano comunque validi. Va trattato come una questione legale da chiarire prima del lancio, non come un’impostazione tecnica.
Richiede che le informazioni su mittente e destinatario accompagnino un trasferimento crypto tra fornitori regolamentati. Nell’UE si applica ai fornitori di servizi per cripto-attività dal 30 dicembre 2024, con controlli sulla proprietà del wallet per i trasferimenti self-hosted superiori a 1.000 €. Gli altri paesi si trovano a stadi diversi.
Il KYC è l’identificazione e la verifica del cliente. L’AML è il programma più ampio, che comprende anche la valutazione del rischio, il monitoraggio, la segnalazione delle attività sospette e la conservazione delle registrazioni. Il KYC alimenta l’AML, ma superare il KYC non esaurisce gli obblighi.
Come scriviamo questi articoli
Pronto a costruirlo da solo? Ottieni la tua API key — prova di 7 giorni, senza carta — oppure consulta Blockchain API per il riferimento completo degli endpoint.