Webhooks и WebSockets: когда что использовать
Сравнение webhooks и WebSockets по модели соединения, повторам, масштабированию и безопасности, с чек-листом выбора и схемой webhook, очередь, WebSocket.
Проверил(а) Maurice Sobiera
Вебхук — это односторонний HTTP-запрос, который сервер отправляет на ваш URL, когда происходит событие. WebSocket — это постоянное двустороннее соединение для непрерывного обмена сообщениями. Вебхуки используйте для событий между серверами, например подтверждений платежей, а WebSockets для живых обновлений в браузере. Многие системы комбинируют оба подхода.
TL;DR:
- Вебхуки идеальны для уведомлений между серверами от сторонних сервисов. Но им нужен публичный доступный URL, надёжные подписи и быстрые ответы.
- WebSockets лучше подходят для двустороннего обмена в реальном времени с браузерами или приложениями. Но они требуют управления соединением и состоянием, включая логику переподключения.
- Сочетание вебхуков и WebSockets даёт устойчивую архитектуру: вебхуки принимают события, а WebSockets эффективно доставляют живые обновления клиентам.
- Масштабирование WebSockets означает управление множеством открытых соединений через липкие сессии или общий брокер сообщений. Вебхуки легко масштабируются за счёт обработки без состояния через serverless и очереди.
- Безопасность вебхуков опирается на ротацию подписей и TLS. Безопасность WebSocket делает упор на аутентификацию соединения и проверку каждого сообщения, чтобы предотвратить несанкционированный доступ.
Содержание
- Что такое вебхук и как он работает?
- Как работает соединение WebSocket?
- Как вебхуки и WebSockets сравниваются технически?
- Когда использовать вебхуки, а когда WebSockets?
- Масштабирование и эксплуатационные вопросы
- Различия в безопасности и рекомендуемые меры защиты
- Реальная схема: вебхуки, питающие рассылку WebSocket
- Выбор по умолчанию и что отслеживать дальше
- Надёжная доставка вебхуков без собственной разработки
- Источники
- FAQ
Что такое вебхук и как он работает?
Вебхук начинается с регистрации. Вы передаёте провайдеру (платёжному процессору, Git-хостингу, блокчейн-ноде) URL. Когда происходит нужное событие, провайдер отправляет HTTP POST с JSON-данными на этот URL. Ни опроса, ни открытого простаивающего соединения. Это push-модель поверх стандартного HTTP, поэтому её легко встроить в уже работающую архитектуру.
Подвох — в гарантиях доставки. Многие провайдеры вебхуков используют семантику «как минимум один раз». Если ваш эндпоинт не возвращает ответ 2xx достаточно быстро, провайдер повторяет запрос, а некоторые повторяют его часами или днями.
Поэтому обработчик должен быть идемпотентным: он справляется с одной и той же доставкой дважды, не создавая дублирующих списаний или строк в базе. Шпаргалка OWASP по безопасности вебхуков для этого рекомендует идемпотентные обработчики, привязанные к ID события. Не все провайдеры делают повторы. Chaingateway не повторяет неудачные вебхуки автоматически, но показывает неудачные уведомления и отправляет их повторно по запросу.
Поскольку вебхукам нужен доступный URL, у них есть и собственный операционный чек-лист:
- Публичный эндпоинт, который выдерживает настройки файрвола и балансировщика нагрузки
- Проверка подписи (обычно HMAC), чтобы убедиться, что запрос действительно пришёл от провайдера
- Логирование ID доставок, чтобы отслеживать дубликаты или пропуски
- Время ответа достаточно малое, чтобы не вызвать повторную отправку запроса, который вы ещё обрабатываете
Вебхуки встречаются за подтверждениями платежей, в триггерах CI/CD, в уведомлениях о Git-пушах и в оповещениях о депозитах. Они также естественно подходят для serverless-бэкендов, потому что между вызовами не нужно поддерживать состояние соединения.
Как работает соединение WebSocket?
Соединение WebSocket начинается как обычный HTTP-запрос, а затем переходит на другой протокол. Клиент отправляет заголовок Upgrade: websocket, сервер соглашается. Дальше обе стороны могут отправлять сообщения по одному TCP-соединению, как определено в RFC 6455. Это полнодуплексный режим: сервер и клиент могут отправлять данные в любой момент, а не только в ответ на запрос.
Сложность начинается не с рукопожатия, а с того, что идёт после. Соединения обрываются, сети сбоят, вкладки уходят в спящий режим. Клиентскому коду нужна логика переподключения. Также нужно следить за bufferedAmount, чтобы не ставить исходящие сообщения в очередь быстрее, чем сокет может их отправить. MDN описывает полный жизненный цикл в руководстве по WebSockets API.
На стороне сервера WebSockets хранят состояние. Каждое открытое соединение занимает файловый дескриптор и некоторый объём памяти. При нескольких экземплярах сервера нужны липкие сессии или брокер сообщений (Redis pub/sub, NATS), чтобы сообщение, опубликованное на одном экземпляре, доходило до клиента, подключённого к другому.
Типичные сценарии использования:
- Чат-приложения и совместные редакторы
- Живые дашборды и биржевые котировки
- Синхронизация состояния многопользовательских игр
- Индикаторы присутствия («пользователь печатает»)
Если нужна более тонкая обработка обратного давления или потоковые API, посмотрите WebTransport и WebSocketStream. Оба решают слабые места классического API WebSocket. Поддержка в браузерах различается, поэтому перед использованием проверьте таблицы совместимости на MDN.
Как вебхуки и WebSockets сравниваются технически?
| Свойство | Вебхуки | WebSockets |
|---|---|---|
| Постоянство соединения | Нет, один запрос на событие | Постоянное, остаётся открытым |
| Направление и инициатор | Односторонний; провайдер инициирует каждую отправку | Двусторонний; после рукопожатия отправлять может любая сторона |
| Протокол и порты | HTTP/HTTPS, стандартные порты | ws/wss, переход с HTTP, стандартные порты |
| Состояние | Без состояния между вызовами | С состоянием на время жизни соединения |
| Гарантии доставки и повторы | Как минимум один раз, провайдер повторяет при сбое | Встроенных повторов нет, приложение должно обрабатывать обрывы |
| Кто управляет повторами | Отправляющий провайдер (с вашим идемпотентным обработчиком) | Ваш клиентский и серверный код |
| Типичная задержка и лучшее применение | Почти реальное время, подходит для уведомлений о событиях | Минимальная задержка, лучше всего для непрерывного взаимодействия |
| Модель безопасности | Подписи HMAC, TLS, проверка временных меток | Рукопожатие TLS (wss), токен аутентификации на соединение |
| Требование к публичному эндпоинту | Обязательно, должен быть доступен из интернета | Клиент подключается наружу, входящий эндпоинт не нужен |
| Типичные сценарии | Платежи, CI/CD, депозиты, статус заказа | Чат, дашборды, многопользовательские игры, присутствие |
Практический вывод такой: вебхуки переносят проблему доставки на отправителя (с повторами, которые нужно обрабатывать идемпотентно), а WebSockets переносят на вас проблему управления соединениями. Ни один вариант не «проще» в общем случае. Всё зависит от того, что вам удобнее: писать stateless HTTP-обработчик или поддерживать stateful пул соединений.
Когда использовать вебхуки, а когда WebSockets?
Пройдите эти вопросы, прежде чем выбрать архитектуру:
- Откуда возникает событие? Если это сторонняя система (платёжный шлюз, блокчейн-сеть, Git-хостинг), нужны вебхуки. Нельзя открыть WebSocket к сервису, который вы не контролируете.
- Какую задержку вы можете допустить? Обновления интерфейса быстрее секунды говорят в пользу WebSockets. Задержка в несколько секунд для обновления записи на бэкенде подходит для вебхуков.
- Какая форма масштаба? Много независимых источников событий, питающих один бэкенд, говорит в пользу вебхуков. Один бэкенд, который рассылает обновления тысячам подключённых клиентов, — в пользу WebSockets.
- Какая у вас серверная топология? Serverless-функции, которые масштабируются до нуля, естественно сочетаются с вебхуками. Если вы уже работаете с долгоживущими stateful-серверами, WebSockets добавят меньше сложности.
- Блокируют ли файрвол или сетевые ограничения входящие соединения? Если инфраструктура не может открыть публичный эндпоинт, WebSockets, которые клиент инициирует наружу, полностью обходят эту проблему.
По сценариям: уведомления о платежах и оповещения о депозитах идут через вебхуки. Приём аналитических событий из внешних инструментов тоже идёт через вебхуки. Чат и совместное редактирование — через WebSockets. Живой торговый дашборд нуждается в WebSockets на последнем участке пути, даже если базовый поток цен приходит через вебхук.
Совет: Начинайте прототипы с вебхуков и простого опроса на фронтенде. Это медленнее, зато позволяет проверить модель событий, прежде чем вкладываться в управление соединениями. Добавляйте WebSockets, когда убедитесь, что пользователям действительно нужны обновления быстрее секунды, а не раньше.
Масштабирование и эксплуатационные вопросы
WebSockets меняют расчёт мощности. Каждое открытое соединение занимает файловый дескриптор и часть памяти. За пределами одного экземпляра сервера нужны липкие сессии или общий слой pub/sub, чтобы сообщения доходили до клиентов, к какому бы экземпляру они ни были подключены. Это реальная инфраструктура, а не флаг в конфигурации.
Вебхуки масштабируются иначе, потому что между вызовами они не хранят состояние. Именно поэтому они подходят для serverless-окружений и окружений с масштабированием до нуля. Функция запускается, обрабатывает POST и исчезает.
При production-нагрузке несколько паттернов помогают держать обе модели в порядке:
- Направляйте входящие вебхуки через очередь (SQS, Pub/Sub, RabbitMQ), чтобы всплеск событий не перегрузил обработчик
- Группируйте или сглаживайте рассылки WebSocket, когда много событий происходит в короткое окно
- Используйте очереди недоставленных сообщений (dead-letter) для доставок вебхуков, которые раз за разом не проходят идемпотентную обработку
- Следите за частотой смены соединений на серверах WebSocket и за глубиной очереди повторов на стороне вебхуков. Оба показателя предупреждают заранее, до того как клиенты что-то заметят
Различия в безопасности и рекомендуемые меры защиты
Вебхуки и WebSockets выходят из строя по-разному, поэтому им нужна разная защита. Безопасность вебхуков строится на доказательстве, что запрос подлинный: подписи HMAC в заголовке, временная метка против атак повторным воспроизведением (replay) и строгий TLS. Безопасность WebSocket касается самого соединения. В шпаргалке OWASP по безопасности WebSocket сказано, что у WebSockets нет встроенной аутентификации. Там советуют проверять заголовок Origin при каждом рукопожатии по списку разрешённых и предостерегают от незашифрованных соединений ws:// в продакшене. Также отмечено, что сообщения могут нести инъекции, поэтому их нужно проверять даже после аутентификации.
Практические меры защиты, которые стоит заложить с первого дня:
- Периодически меняйте секреты HMAC и логируйте каждую попытку доставки с состоянием подписи
- Отклоняйте полезные нагрузки вебхуков с устаревшими временными метками, чтобы блокировать replay-атаки, когда провайдер подписывает временную метку
- Используйте
wss://и проверяйте заголовокOriginпри каждом рукопожатии WebSocket - Ограничивайте число одновременных соединений WebSocket на клиента и частоту сообщений
- Проверяйте данные на сервере даже после аутентификации, ведь действительный токен не гарантирует действительного сообщения
Chaingateway подписывает вебхуки заголовком X-Signature (HMAC), когда вы задаёте персональный секрет в профиле, как описано в руководстве по безопасности вебхуков. Смена секрета вступает в силу сразу, поэтому одновременно обновите получателя. Подпись строится из ID транзакции и секрета и не содержит временной метки. Поэтому защита от повторов должна обеспечиваться дедупликацией по ID транзакции. Предысторию функции см. в нашей статье о ней.
Реальная схема: вебхуки, питающие рассылку WebSocket
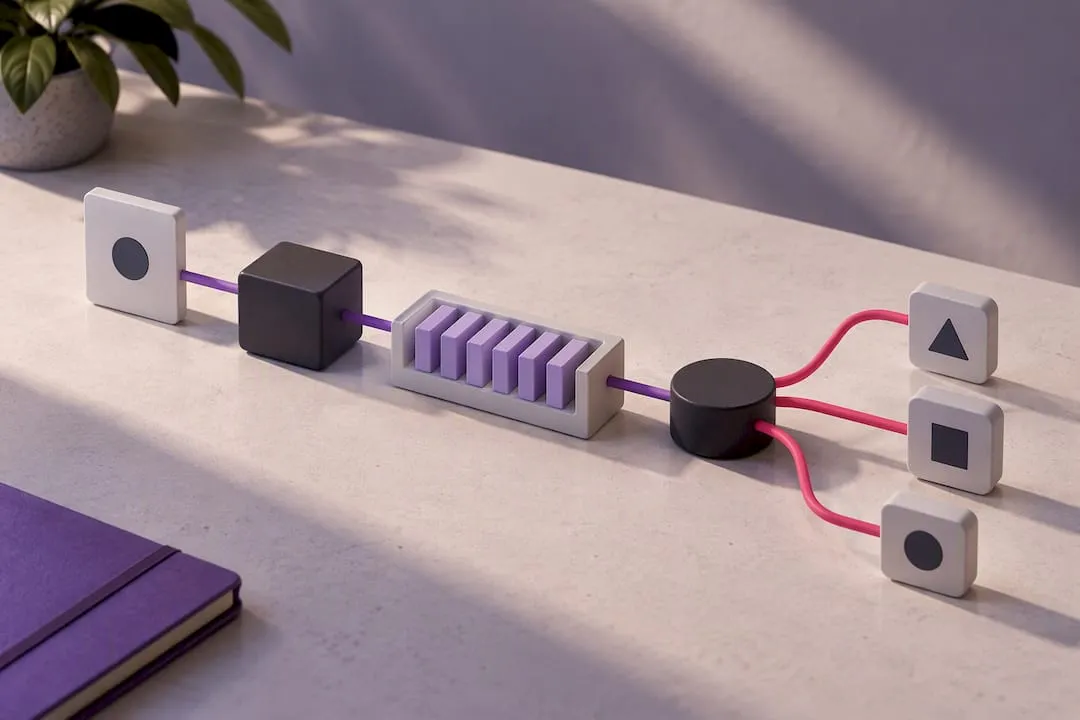
Схема, которая снова и снова встречается в продакшене: принять вебхук, проверить его, поставить в очередь, а затем дать воркеру разослать результат подключённым клиентам по WebSocket. Она даёт надёжность доставки по HTTP «как минимум один раз» на стороне приёма и низкую задержку постоянного соединения на стороне интерфейса.
Шаги выглядят так:
- Примите POST вебхука и проверьте подпись HMAC, прежде чем трогать полезную нагрузку
- Поставьте проверенное событие в очередь, чтобы медленный последующий воркер никогда не блокировал HTTP-ответ
- Обработайте событие (обновите запись в базе, отметьте платёж подтверждённым)
- Опубликуйте результат в канал pub/sub или брокер, на который подписаны ваши серверы WebSocket
- Отправьте обновление каждому клиенту, который подключён и заинтересован в этом событии
Это разделяет приём и доставку: вебхуки — входящий механизм, брокер стоит посередине, а WebSockets доставляют последний участок до браузера или приложения. Вебхуки событий Chaingateway присылают декодированные уведомления с подписью HMAC. Это убирает из конвейера один шаг, потому что вы не разбираете сырые данные блокчейна, прежде чем действовать.
Выбор по умолчанию и что отслеживать дальше
По умолчанию выбирайте вебхуки для всего, что происходит между серверами, особенно в serverless-инфраструктуре, где держать соединение открытым не имеет архитектурного смысла. По умолчанию выбирайте WebSockets, когда человек смотрит на экран и ждёт изменения быстрее секунды. Большинство реальных систем в итоге сочетает оба подхода, а не выбирает один догматически. Это не компромисс, а обычно правильная архитектура.
Следите за WebTransport и WebSocketStream. Ни один из них пока не вытеснил WebSockets, но оба решают проблемы обратного давления и обработки потоков, из-за которых сырой код WebSocket труднее писать правильно, чем следовало бы.
Надёжная доставка вебхуков без собственной разработки
Создание логики приёма, проверки и повторов для вебхуков требует реального времени разработки. Блокчейн-вебхуки Chaingateway присылают подписанные HMAC декодированные уведомления о событиях для Ethereum, Tron, Bitcoin, Polygon, BNB Chain и Arbitrum. Поэтому схема рассылки выше начинается с уже проверенных данных. Solana не поддерживает вебхуки, поэтому там опрашивайте эндпоинты баланса и транзакций.
Chaingateway создаёт и подписывает вебхуки и показывает неудачные уведомления, чтобы вы могли отправить их повторно. Очередь и рассылку WebSocket вашим пользователям вы строите сами. Тарифы начинаются от 49 € в месяц (490 € в год), с 7-дневным бесплатным пробным периодом без карты. Список тарифов — на странице цен.
Источники
- RFC 6455: протокол WebSocket
- WebSockets API, MDN
- Шпаргалка OWASP по безопасности вебхуков
- Шпаргалка OWASP по безопасности WebSocket
- Server-sent events, MDN
Рекомендуем
Часто задаваемые вопросы
Пока ничего полностью не заменило WebSockets. WebTransport и WebSocketStream — новые альтернативы, созданные для более аккуратной работы с обратным давлением и мультиплексированными потоками. Поддержка в браузерах ещё неполная, поэтому для большинства функций реального времени WebSockets остаются практическим выбором по умолчанию.
Для потоковых ответов ИИ в браузерах обычно применяют Server-Sent Events (SSE) для потоковой передачи токенов в одну сторону. Клиенту в основном нужно получать непрерывные данные, а не отправлять их. Некоторые голосовые и интерактивные многоходовые функции в реальном времени используют WebSockets, где важнее двусторонний обмен.
Вебхукам нужен публично доступный эндпоинт, что поднимает вопросы файрвола и безопасности. Доставка обычно происходит по схеме «как минимум один раз», поэтому ваш обработчик должен выдерживать дубликаты событий. Если эндпоинт недоступен, когда происходит событие, а повторы истекают, событие может тихо потеряться, если вы не построили вокруг него мониторинг.
Типичные примеры: уведомления о подтверждении платежа, события Git-пуша и pull request, триггеры CI/CD, а также оповещения о депозитах и транзакциях в блокчейн-сетях. Обработка депозитов через вебхуки в Chaingateway — конкретный пример автоматизации подтверждения средств без опроса блокчейн-ноды.
Тарифы Chaingateway начинаются от 49 € в месяц (490 € в год), и каждый тариф начинается с 7-дневного бесплатного пробного периода без карты. В списке цен указано, что входит в каждый тариф.
Готовы собрать это сами? Получите свой API-ключ — 7-дневный пробный период, без карты — или посмотрите API блокчейна для полного справочника по эндпоинтам.