Alertas cripto en tiempo real: precios frente a webhooks
Las alertas cripto en tiempo real son de dos tipos: avisos de precio para traders y eventos webhook para apps. Descubra cuál necesita y cómo crear la segunda.
Revisado por Maurice Sobiera
Las alertas cripto en tiempo real son notificaciones sobre actividad cripto, de dos tipos. Las alertas de precio avisan a una persona cuando un activo cruza un nivel. Las alertas de transacción llegan por webhook y avisan a su servidor en cuanto aterriza un depósito. Esta guía cubre ambas y profundiza en la segunda: cómo funciona, qué verificar y cómo evitar acreditar dos veces.
TL;DR
- Las alertas de precio son para personas que vigilan los mercados. Son informativas y le indican a una persona que mire una pantalla.
- Las alertas de transacción son para software. Un webhook envía un evento a su backend para que pueda acreditar una cuenta, desbloquear un pedido o marcar una transferencia, sin intervención humana.
- Un webhook firmado prueba quién lo envió, no que sea nuevo. También necesita marcas de tiempo, IDs de evento y procesamiento idempotente.
- Trate cada alerta como una pista y confirme el estado actual con una lectura de la API antes de mover dinero o enviar mercancía.
- Chaingateway entrega webhooks firmados con HMAC en Ethereum, Bitcoin, Tron, Polygon, BNB Chain y Arbitrum a través de una única API REST. Solana no tiene webhooks.
Tabla de contenidos
- ¿Qué son las alertas cripto en tiempo real?
- Alertas de precio frente a alertas de transacción de un vistazo
- ¿Cómo funcionan las alertas cripto basadas en eventos?
- Un ejemplo práctico: confirmar un depósito
- ¿Qué prueba un webhook firmado?
- Suponga que los eventos llegan tarde, dos veces o desordenados
- Perspectiva: las alertas son una entrada, no un veredicto
- Dónde se quedan cortas las alertas de consumo para productos
- ¿Cómo se elige una configuración de alertas?
- Primeros pasos con alertas por webhook en Chaingateway
- Las alertas de cumplimiento y de riesgo son una capa aparte
- Errores comunes que conviene evitar
- Preguntas frecuentes
- Fuentes
¿Qué son las alertas cripto en tiempo real?
La expresión la usan dos tipos de lectores muy distintos, así que tiene dos significados.
El primero es un trader o un holder. Quiere un aviso push, un correo o un SMS cuando un activo llega a un nivel. La mayoría de las apps de exchange lo ofrecen. La alerta está ligada a una lista de seguimiento y a un disparador de precio predefinido, y llega por notificación push, mensaje dentro de la app o correo. Informa a una persona y no dispara nada automático.
El segundo lector es un desarrollador o un responsable de producto. Su pregunta es otra: «¿Cómo se entera mi app, en segundos, de que han llegado 150 USDT a la dirección que generé para este cliente?». Ninguna app de precios responde a eso. La respuesta es un flujo de eventos blockchain que envía datos a un endpoint que usted controla.
Si pertenece al primer grupo, configure un umbral en la app que ya usa y deje de leer aquí. Si pertenece al segundo, el resto de este artículo es para usted.
Alertas de precio frente a alertas de transacción de un vistazo
| Alertas de precio para consumidores | Alertas de transacción por webhook | |
|---|---|---|
| Público | Traders, holders | Desarrolladores, equipos de producto |
| Disparador | El precio cruza un nivel | Transferencia, depósito o evento de token o NFT en una dirección vigilada |
| Entregada a | Un teléfono o una bandeja de entrada | Su endpoint HTTPS |
| Acción | Decide una persona | Decide su código |
| Modo de fallo | Se le escapa un movimiento | Acredita dos veces, o nunca |
| Preocupación de seguridad | Poca | Autenticidad, repetición, orden |
Las dos últimas filas explican por qué la segunda categoría merece atención de ingeniería real. Una alerta de precio perdida cuesta una oportunidad. Una alerta de pago mal gestionada cuesta dinero.
¿Cómo funcionan las alertas cripto basadas en eventos?
Los mecanismos son sencillos de describir y delicados de ejecutar por cuenta propia.
- Registra una dirección o un conjunto de direcciones. Normalmente genera una dirección de depósito por cliente o por pedido.
- El proveedor vigila la cadena. Alguien tiene que leer los bloques nuevos, encontrar las transferencias que tocan sus direcciones e interpretarlas.
- El proveedor decodifica el evento. Una transacción en bruto son bytes. Una transferencia de token en una cadena EVM es un log del contrato que hay que analizar para obtener remitente, destinatario, token e importe. Los datos decodificados le ahorran mantener ABIs y parsers por cada cadena.
- El proveedor hace un POST a su endpoint. Su servidor recibe un JSON que describe el evento.
- Su código verifica, elimina duplicados y actúa.
Los pasos 2 y 3 son donde construir por dentro se vuelve caro. Debe ejecutar nodos para cada cadena que soporte, o suscribirse a flujos a nivel de nodo y escribir usted mismo la decodificación. En Ethereum, el borrador EIP-8072 propone una extensión de eth_subscribe que avisa a los clientes cuando una transacción se incluye en un bloque. Eso solo cubre una cadena. El modelo UTXO de Bitcoin, el sistema de recursos de Tron y el modelo de cuentas de Solana se comportan cada uno de forma distinta.
Si quiere un mapa de las opciones, nuestra comparación de seis tipos de API blockchain y cuándo usar cada uno explica dónde encaja cada uno: el acceso a nodos, los datos indexados y las notificaciones de eventos.
Un ejemplo práctico: confirmar un depósito
Tome un checkout que acepta una stablecoin. El cliente ve una dirección y un importe. Esta es la secuencia que sigue una integración sólida.
- Su backend crea una dirección de monedero para el pedido y guarda el importe, el token y la cadena esperados junto al ID del pedido.
- El cliente envía los fondos.
- Su endpoint de webhook recibe un evento para esa dirección.
- Su manejador comprueba la firma, después la frescura si el proveedor firma una marca de tiempo, y luego si ya procesó este evento, por ejemplo mediante el ID de transacción.
- Busca el pedido, compara el token, la cadena y el importe con lo esperado, y lee el estado canónico de la transacción desde la API del proveedor.
- En una sola transacción de base de datos, marca el pedido como pagado y registra el ID del evento.
- Devuelve una respuesta 2xx con rapidez y deja el trabajo lento, como enviar correos, a una cola.
Nada de esta lista es exótico. Cada paso existe por una forma concreta en que las cosas pueden salir mal, que cubren las secciones siguientes. Para un recorrido más profundo del caso de depósito, consulte nuestra entrada sobre usar webhooks para procesar depósitos automáticamente.
¿Qué prueba un webhook firmado?
Un webhook firmado prueba que el remitente posee el secreto compartido y que la carga útil no se modificó. Muchos equipos se detienen ahí, pensando «la petición lleva firma HMAC, así que estamos a salvo». Una firma es necesaria, pero no suficiente.
Una firma HMAC le permite confirmar que la carga útil procede de alguien que tiene el secreto compartido y que no se alteró en tránsito. No le dice que el mensaje sea reciente. Un atacante, o simplemente una red que reintenta, puede enviar el mismo mensaje válido dos veces. La Hoja de referencia de OWASP sobre seguridad de webhooks lo señala directamente: verificar la firma no impide la repetición, así que conviene combinarla con una marca de tiempo autenticada y un ID de evento, y procesar los eventos de forma idempotente para que los reintentos no provoquen efectos secundarios, como pagos duplicados.
En la práctica, eso significa:
- Verifique la firma sobre el cuerpo bruto de la solicitud, antes de analizarlo. Use una comparación de tiempo constante.
- Rechace las marcas de tiempo obsoletas si el proveedor firma una. Elija una ventana de tolerancia y descarte todo lo anterior.
- Guarde los ID de evento. En Chaingateway, la clave natural es el ID de transacción. Si ya lo ha visto, devuelva éxito y no haga nada.
- Haga el manejador idempotente. Acreditar una cuenta debe ser una operación segura de ejecutar dos veces.
Chaingateway firma los webhooks con una cabecera X-Signature cuando usted establece un secreto personal. Según nuestra guía de seguridad de webhooks, la firma es un HMAC construido a partir del ID de transacción y ese secreto. No lleva marca de tiempo, así que la comprobación de frescura descrita arriba no le aplica. Elimine duplicados por el ID de transacción junto con el destinatario y el token, y lea sobre la función en nuestra entrada sobre la seguridad de webhooks. Con independencia del proveedor que use, estas comprobaciones quedan de su lado de la conexión.
Suponga que los eventos llegan tarde, dos veces o desordenados
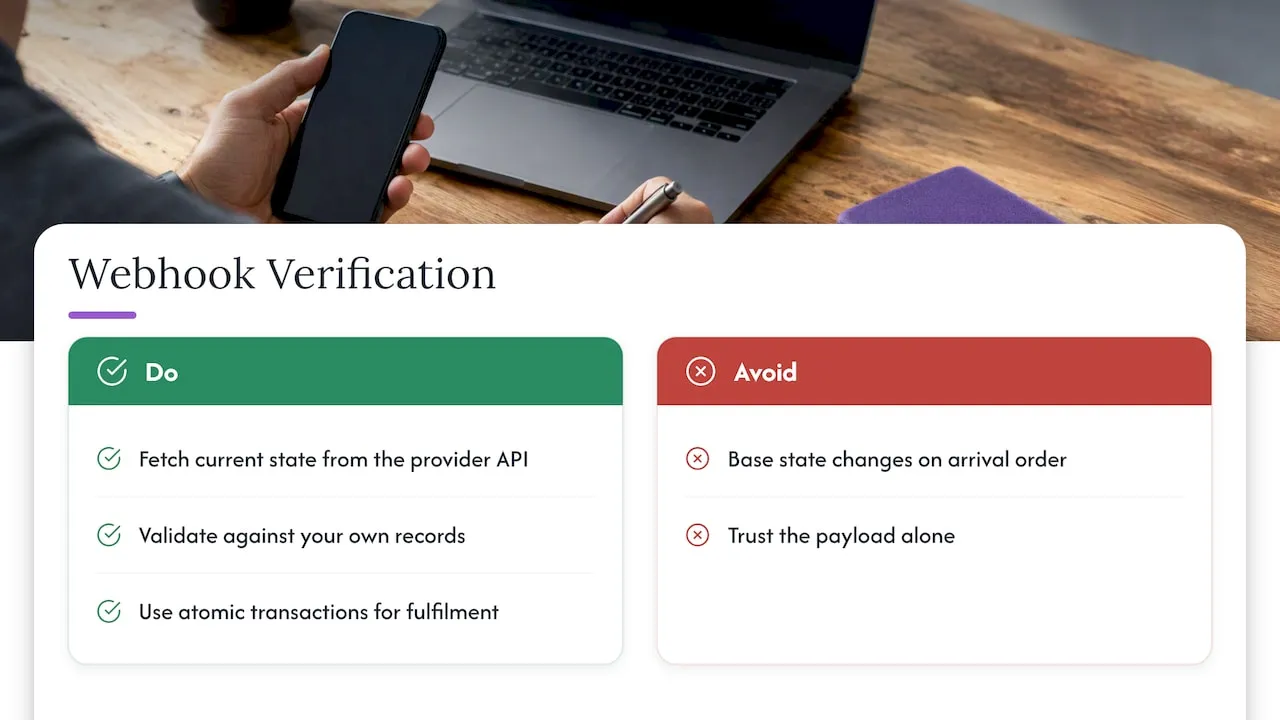
Muchos proveedores de webhooks entregan al menos una vez: un timeout en su lado hace que el emisor reintente, así que una transferencia puede producir dos entregas. Chaingateway no reintenta automáticamente los webhooks fallidos. Las notificaciones fallidas aparecen en /webhooks/notifications/failed y se reenvían cuando usted lo pide, así que pueden aparecer duplicados tras un reintento manual. Dos eventos sobre el mismo pago también pueden llegar en un orden incorrecto.
La recomendación de OWASP es suponer entrega desordenada y no basar las transiciones de estado en el orden de llegada. Cuando llega una notificación, obtenga el estado actual del objeto desde la API del proveedor, en lugar de fiarse solo de la carga útil. La misma hoja de referencia recomienda tratar los webhooks entrantes como datos no confiables, validarlos contra sus propios registros y envolver el cumplimiento del pedido en transacciones atómicas de base de datos, por ejemplo con bloqueo de filas, para evitar condiciones de carrera.
La guía de OWASP sobre integración de pasarelas de pago de terceros llega al mismo punto: verifique el estado del pago en el lado del servidor, con la API de la pasarela, antes de cumplir un pedido, y compare el importe, la moneda y el ID del pedido esperados. En cripto, añada a esa lista la cadena y el contrato del token. Una transferencia de un token equivocado que casualmente lleva el mismo ticker es una forma clásica de que un pedido se marque como pagado cuando no debería.
Perspectiva: las alertas son una entrada, no un veredicto
Construimos para desarrolladores que integran pagos cripto dentro de sus productos, y el patrón que vemos es constante: los equipos tratan la alerta como la respuesta. Nosotros la vemos como la pregunta. El webhook dice «algo ha ocurrido en esta dirección». Su sistema aún tiene que decidir si ese algo corresponde a un pedido, si el importe y el token son correctos, y si ya se ha contado.
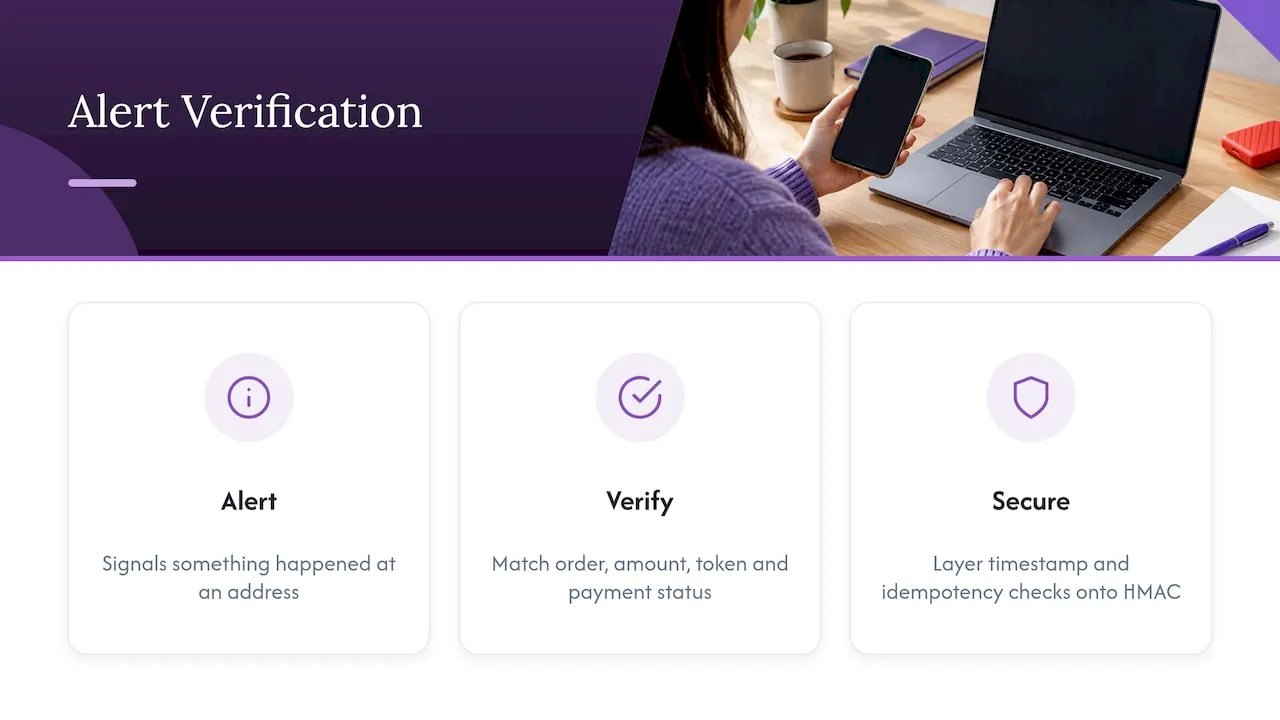
Por eso nos centramos en las partes que eliminan trabajo repetitivo sin quitarle el control. Los datos ya decodificados significan que su manejador lee un remitente, un destinatario, un token y un importe, en lugar de analizar logs. Una API para varias redes significa que su manejador de un depósito en Ethereum se parece al de un depósito en Tron. Los webhooks firmados con HMAC le dan una base sobre la que superponer sus propias comprobaciones de idempotencia.
Lo que no haríamos es prometer que un webhook por sí solo hace segura una pasarela de pagos. No lo hace, y cualquier proveedor que lo insinúe se está saltando la parte difícil. Construya primero el circuito de verificación y después escale el volumen.
Dónde se quedan cortas las alertas de consumo para productos
Es tentador prototipar con la herramienta de alertas que tenga a mano: un bot de precios, un servicio de seguimiento de monederos que envía avisos a un canal de chat, una app móvil. Para una demo funciona. Para un producto se rompe de maneras predecibles.
- Sin contrato programático. Un mensaje de chat no es una API. No puede analizarlo, reintentarlo o autenticarlo de forma fiable.
- Lógica de lista de seguimiento, no lógica de cuenta. Las herramientas de consumo siguen activos o direcciones públicas que usted añade a mano, no las miles de direcciones por cliente que genera un producto en vivo.
- Sin firma. Nada permite a su servidor demostrar que un mensaje es auténtico.
- Sin carga útil estructurada y decodificada diseñada para su esquema de base de datos.
En el lado cripto, el flujo de eventos es la parte que quiere que sea legible por máquina de principio a fin.
¿Cómo se elige una configuración de alertas?
Cuando compare formas de llevar eventos on-chain en tiempo real a su aplicación, júzguelas por estos puntos y no por las cifras de latencia destacadas.
Cobertura de cadenas
Enumere las redes y los estándares de token que necesita hoy y los que podría añadir el año que viene. Si va a aceptar stablecoins en varias redes, necesita que ERC-20, BEP-20 y TRC-20 se manejen con la misma forma. Chaingateway ofrece webhooks en Ethereum, Bitcoin, Tron, Polygon, BNB Chain y Arbitrum, y admite los estándares de token ERC-20, BEP-20, TRC-20 y ERC-721. Solana está cubierta por la API, pero no tiene webhooks.
Calidad de la carga útil
Pida ver un evento de ejemplo. ¿Está identificado el token? ¿Está el importe ya normalizado según los decimales? ¿Es clara la dirección? Cuanto más tenga que decodificar usted mismo, más código tendrá que mantener y probar.
Modelo de seguridad
Compruebe si hay peticiones firmadas, un método de verificación documentado y una marca de tiempo o un ID con el que defenderse de la repetición. Después, reserve tiempo para su propia capa de idempotencia.
Carga operativa
Ejecutar sus propios nodos implica parchearlos, sincronizarlos, monitorizarlos y pagar el almacenamiento en cada cadena. Una API alojada cambia eso por una suscripción. Sea honesto sobre qué coste prefiere asumir.
Precios que siguen el uso
Los planes que escalan con el volumen de la API son más fáciles de prever que una infraestructura que hay que sobredimensionar. Los planes de Chaingateway empiezan en 49 € al mes (490 € al año) y comienzan con una prueba gratuita de 7 días que no requiere tarjeta. La página de precios enumera todos los niveles.
Primeros pasos con alertas por webhook en Chaingateway
Si su caso de uso es la detección de pagos, el seguimiento de monederos o las notificaciones de transferencias de tokens, Webhooks de Chaingateway le permite suscribirse a eventos blockchain y recibirlos como callbacks HTTP firmados. La API blockchain subyacente es una interfaz REST única para crear monederos, enviar transferencias de tokens y NFT y obtener transacciones decodificadas, de modo que la misma integración que escucha también puede actuar. La prueba gratuita le permite probar el flujo con su propio endpoint antes de elegir un plan.
Un plan sensato para la primera semana:
- Cree un monedero de prueba y suscriba su endpoint de staging.
- Registre las entregas en bruto, con cabeceras, antes de escribir la lógica de negocio.
- Implemente las comprobaciones de firma, marca de tiempo e ID de evento.
- Añada el paso de lectura a través de la API y la actualización atómica del pedido.
- Repita a propósito el mismo evento y confirme que no se acredita dos veces.
- Envíe eventos desordenados a propósito y confirme que el estado final sigue siendo correcto.
Si construye específicamente para una tienda online, nuestro resumen de API blockchain para comercio electrónico explica cómo encajan estas piezas alrededor de un checkout.
Las alertas de cumplimiento y de riesgo son una capa aparte
Algunos equipos que buscan alertas en tiempo real se refieren a otra cosa: el cribado de transacciones por exposición a sanciones o por patrones sospechosos. Es una función de cumplimiento, normalmente contratada a proveedores especializados de analítica e integrada en su flujo de trabajo mediante API. Va junto a las notificaciones de eventos de pago, no en lugar de ellas. Sus webhooks de pago le dicen que llegó una transferencia. Una capa de cumplimiento le dice si debe aceptarla.
Si su negocio está regulado, planifique ambas cosas. Consulte con su asesor de cumplimiento o con un responsable AML cualificado qué exige su jurisdicción, porque las normas difieren según el país y el tipo de licencia.
Si su preocupación es el abuso de su propio producto, como registros repetidos o reutilización de instrumentos de pago, la Hoja de referencia de OWASP sobre seguridad de la lógica de negocio tiene una lista útil de patrones que conviene vigilar dentro de su aplicación, al margen de cualquier cosa on-chain.
Errores comunes que conviene evitar
- Hacer trabajo lento dentro del manejador. Confirme rápido, procese en una cola, o el emisor puede reintentar mientras usted sigue trabajando.
- Confiar en el importe de la carga útil sin compararlo con el pedido que creó.
- Ignorar pagos insuficientes y excesivos. Decida la política antes del lanzamiento: acreditar parcialmente, reembolsar o retener para revisión.
- Reutilizar una dirección para muchos pedidos. Hace ambigua la correspondencia. Genere direcciones por pedido o por cliente.
- No tener una vía para los envíos fallidos. Si su endpoint está caído, reconcilie listando las notificaciones fallidas y leyendo las transacciones recientes a través de la API.
- Registrar secretos. Mantenga su secreto HMAC fuera de los registros y de los repositorios, y rótelo según un calendario.
Preguntas frecuentes
¿Cuál es la diferencia entre una alerta de precio cripto y una alerta de transacción?
Una alerta de precio informa a una persona de que un activo ha cruzado un nivel, normalmente por push, correo o mensaje dentro de la app. Una alerta de transacción informa a un software de que algo ha ocurrido en una dirección concreta, normalmente como una petición HTTP firmada. La primera le ayuda a decidir si opera. La segunda permite a su aplicación actuar sobre un pago.
¿Puedo recibir alertas cripto en tiempo real sin ejecutar mi propio nodo?
Sí. Una API blockchain alojada vigila las cadenas por usted y envía eventos a su endpoint. Usted sigue siendo responsable de la verificación y de la lógica de negocio, pero se ahorra las operaciones de nodo para cada red. Chaingateway ofrece webhooks en Ethereum, Bitcoin, Tron, Polygon, BNB Chain y Arbitrum.
¿Basta con un webhook firmado con HMAC para ser seguro?
No. La firma confirma el remitente y que la carga útil no se alteró, pero no impide que se repita un mensaje válido. OWASP aconseja combinar las firmas con marcas de tiempo autenticadas, IDs de evento y procesamiento idempotente, y volver a leer el estado actual desde el proveedor antes de actuar.
¿Llegan los webhooks en orden?
No dé eso por supuesto. Los reintentos y las condiciones de red pueden reordenar o duplicar entregas. Diseñe su manejador de modo que el estado final sea correcto con independencia del orden de llegada, obteniendo el estado canónico a través de la API cuando llega una notificación.
¿Qué tipo de alerta debe usar una app de pagos?
Use alertas de eventos por webhook para todo lo que mueva dinero o cumpla un pedido. Las alertas de precio sirven como señal complementaria para un panel o para el equipo de tesorería, pero no pueden confirmar un depósito.
Fuentes
- Webhook Security Cheat Sheet, OWASP
- Third Party Payment Gateway Integration Cheat Sheet, OWASP
- Business Logic Security Cheat Sheet, OWASP
- EIP-8072: Transaction Inclusion Subscription
Recomendado
Cómo escribimos estos artículos
¿Listo para construirlo tú mismo? Obtenga su clave de API — prueba de 7 días, sin tarjeta — o consulte API Blockchain para la referencia completa de los endpoints.