Webhooks frente a WebSockets: cuándo usar cada uno
Webhooks frente a WebSockets por modelo de conexión, reintentos, escalado y seguridad, con una lista de decisión y el patrón webhook, cola y WebSocket.
Revisado por Maurice Sobiera
Un webhook es una petición HTTP unidireccional que un servidor envía a su URL cuando ocurre un evento. Un WebSocket es una conexión persistente y bidireccional para mensajes continuos. Use webhooks para eventos de servidor a servidor, como confirmaciones de pago, y WebSockets para actualizaciones en vivo en el navegador. Muchos sistemas combinan ambos.
TL;DR:
- Los webhooks son ideales para notificaciones de servidor a servidor desde servicios de terceros, pero requieren una URL pública y accesible, con firmas seguras y respuestas rápidas.
- Los WebSockets encajan mejor en la comunicación bidireccional en tiempo real con navegadores o apps, pero exigen gestionar la conexión y el estado, incluida la lógica de reconexión.
- Combinar webhooks y WebSockets da una arquitectura resistente: los webhooks gestionan la ingesta de eventos, y los WebSockets entregan las actualizaciones en vivo a los clientes de forma eficiente.
- Escalar WebSockets implica gestionar muchas conexiones abiertas con sesiones persistentes o un broker de mensajes compartido, mientras que los webhooks escalan con facilidad mediante procesamiento sin estado en entornos serverless, con colas.
- La seguridad de los webhooks se basa en firmas rotativas y TLS; la de los WebSockets pone el acento en la autenticación de la conexión y en validar cada mensaje para evitar accesos no autorizados.
Tabla de contenidos
- ¿Qué es un webhook y cómo funciona?
- ¿Cómo funciona una conexión WebSocket?
- ¿Cómo se comparan técnicamente webhooks y WebSockets?
- ¿Cuándo usar webhooks y cuándo WebSockets?
- Escalabilidad y consideraciones operativas
- Diferencias de seguridad y defensas recomendadas
- Un patrón real: webhooks que alimentan la distribución por WebSocket
- Opciones por defecto y qué vigilar a continuación
- Entrega fiable de webhooks sin construirla usted mismo
- Fuentes
- Preguntas frecuentes
¿Qué es un webhook y cómo funciona?
Un webhook empieza con un registro. Usted da a un proveedor (un procesador de pagos, un host de Git, un nodo blockchain) una URL. Cuando se produce un evento relevante, el proveedor envía un POST HTTP con una carga útil JSON a esa URL. Sin sondeos ni conexiones abiertas inactivas. Es un envío dirigido por eventos sobre HTTP estándar, por lo que encaja con facilidad en la arquitectura que ya tiene.
La contrapartida son las garantías de entrega. Muchos proveedores de webhooks usan semántica de al menos una vez: si su endpoint no devuelve una respuesta 2xx con suficiente rapidez, el proveedor reintenta, y algunos reintentan durante horas o días. Por eso su manejador debe ser idempotente, es decir, debe poder procesar dos veces la misma entrega sin crear cargos ni filas duplicadas. La Hoja de referencia de OWASP sobre seguridad de webhooks recomienda por este motivo manejadores idempotentes basados en el ID del evento. No todos los proveedores reintentan. Chaingateway no reintenta automáticamente los webhooks fallidos, pero lista las notificaciones fallidas y las reenvía cuando usted lo pide.
Como los webhooks necesitan una URL accesible, también traen su propia lista de comprobaciones operativas:
- Un endpoint público que sobrevive a la configuración del cortafuegos y del balanceador de carga
- Verificación de la firma (normalmente HMAC) para confirmar que la petición procede realmente del proveedor
- Registro de los ID de entrega para poder rastrear duplicados o huecos
- Un tiempo de respuesta lo bastante rápido para no provocar reintentos de una petición que todavía está procesando
Los webhooks aparecen detrás de confirmaciones de pago, disparadores de pipelines de CI/CD, notificaciones de push de Git y alertas de depósito. También encajan de forma natural en backends serverless, ya que no hay estado de conexión que mantener vivo entre invocaciones.
¿Cómo funciona una conexión WebSocket?
Una conexión WebSocket empieza como una petición HTTP normal y luego se actualiza. El cliente envía una cabecera Upgrade: websocket, el servidor acepta, y desde ese momento ambos lados pueden enviar mensajes por la misma conexión TCP, tal como especifica la RFC 6455. Es, por tanto, full-duplex: servidor y cliente pueden enviar datos en cualquier momento, no solo en respuesta a una petición.
La parte difícil no es el handshake, sino todo lo que viene después. Las conexiones se caen, las redes fallan, las pestañas se duermen. El código del cliente necesita lógica de reconexión, y hay que vigilar bufferedAmount para no encolar mensajes salientes más rápido de lo que el socket puede enviarlos. MDN documenta el ciclo de vida completo en su guía de la API WebSockets.
En el lado del servidor, los WebSockets tienen estado. Cada conexión abierta consume un descriptor de archivo y algo de memoria. Con varias instancias de servidor necesita sesiones persistentes o un broker de mensajes (pub/sub de Redis, NATS), de modo que un mensaje publicado en una instancia llegue a un cliente conectado a otra.
Casos de uso habituales:
- Aplicaciones de chat y editores colaborativos
- Paneles en vivo y tickers bursátiles
- Sincronización del estado de juegos multijugador
- Indicadores de presencia («el usuario está escribiendo»)
Si necesita un manejo de backpressure más pesado o APIs basadas en flujos, mire WebTransport y WebSocketStream. Ambas atacan las asperezas de la API clásica de WebSocket, y el soporte de los navegadores varía, así que consulte las tablas de compatibilidad de MDN antes de depender de ellas.
¿Cómo se comparan técnicamente webhooks y WebSockets?
| Propiedad | Webhooks | WebSockets |
|---|---|---|
| Persistencia de la conexión | Ninguna, una petición por evento | Persistente, permanece abierta |
| Dirección / quién inicia | Unidireccional; el proveedor inicia cada envío | Bidireccional; cualquiera de los dos lados envía tras el handshake |
| Protocolo / puertos | HTTP/HTTPS, puertos estándar | ws/wss, actualizado desde HTTP, puertos estándar |
| Estado | Sin estado entre llamadas | Con estado durante la vida de la conexión |
| Garantías de entrega / reintentos | Al menos una vez; el proveedor reintenta si falla | Sin reintento integrado; la aplicación debe gestionar las caídas |
| Quién gestiona los reintentos | El proveedor emisor (con su manejador idempotente) | Su código de cliente y de servidor |
| Latencia típica / mejor para | Casi en tiempo real, adecuado para notificaciones de eventos | Latencia mínima, mejor para interactividad continua |
| Modelo de seguridad | Firmas HMAC, TLS, comprobaciones de marca de tiempo | Handshake TLS (wss), token de autenticación por conexión |
| Requisito de endpoint público | Obligatorio, debe ser accesible desde internet | El cliente se conecta hacia fuera; no hace falta endpoint de entrada |
| Casos de uso típicos | Pagos, CI/CD, depósitos, estado de pedidos | Chat, paneles, multijugador, presencia |
La implicación práctica: los webhooks trasladan el problema de la entrega al emisor (con reintentos que usted debe manejar de forma idempotente), mientras que los WebSockets le trasladan a usted el problema de gestionar la conexión. Ninguno es «más fácil» en abstracto. Depende de si prefiere escribir un manejador HTTP sin estado o mantener un pool de conexiones con estado.
¿Cuándo usar webhooks y cuándo WebSockets?
Repase estas preguntas antes de elegir una arquitectura:
- ¿De dónde surge el evento? Si procede de un sistema de terceros (una pasarela de pago, una red blockchain, un host de Git), necesita webhooks. No puede abrir un WebSocket hacia un servicio que no controla.
- ¿Cuánta latencia puede tolerar? Las actualizaciones de interfaz de menos de un segundo favorecen los WebSockets. Unos segundos de retraso para la actualización de un registro en el backend están bien con webhooks.
- ¿Qué forma tiene la escala? Muchos productores de eventos independientes que alimentan un único backend favorecen los webhooks. Un backend que distribuye actualizaciones a miles de clientes conectados favorece los WebSockets.
- ¿Cuál es la topología de su servidor? Las funciones serverless que escalan a cero encajan de forma natural con los webhooks. Si ya ejecuta servidores con estado y de larga duración, los WebSockets añaden menos complejidad incremental.
- ¿Las restricciones de cortafuegos o de red bloquean las conexiones entrantes? Si su infraestructura no puede exponer un endpoint público, los WebSockets (que el cliente inicia hacia fuera) evitan ese problema por completo.
Aplicado a escenarios: las notificaciones de pago y las alertas de depósito van por webhooks. La ingesta de eventos analíticos desde herramientas externas va por webhooks. El chat y la edición colaborativa van por WebSockets. Un panel de trading en vivo necesita WebSockets para el último tramo, aunque el feed de precios llegue por webhook.
Consejo profesional: Empiece los prototipos con webhooks más un sondeo simple en el frontend. Es más lento, pero le permite validar el modelo de eventos antes de invertir en la gestión de conexiones. Añada WebSockets cuando haya confirmado que los usuarios realmente necesitan actualizaciones de menos de un segundo, y no antes.
Escalabilidad y consideraciones operativas
Los WebSockets cambian sus cuentas de capacidad. Cada conexión abierta ocupa un descriptor de archivo y una porción de memoria. Más allá de una instancia de servidor, necesita sesiones persistentes o una capa pub/sub compartida, para que los mensajes lleguen a los clientes sea cual sea la instancia a la que están conectados. Eso es infraestructura real, no un interruptor de configuración.
Los webhooks escalan de otra forma porque no mantienen estado entre llamadas, y por eso encajan con entornos serverless y de escala a cero. Una función arranca, procesa el POST y desaparece.
Con volumen de producción, algunos patrones mantienen sanos ambos modelos:
- Encamine los webhooks entrantes a través de una cola (SQS, Pub/Sub, RabbitMQ) para que una ráfaga de eventos no sature su manejador
- Agrupe o aplique debounce a las difusiones por WebSocket cuando se disparen muchos eventos en una ventana corta
- Use colas de mensajes fallidos (dead-letter) para las entregas de webhook que fallen repetidamente en el procesamiento idempotente
- Vigile la rotación de conexiones en los servidores WebSocket y la profundidad de la cola de reintentos en el lado de los webhooks; ambas son señales tempranas, antes de que los clientes noten nada
Diferencias de seguridad y defensas recomendadas
Webhooks y WebSockets fallan de forma distinta, así que necesitan defensas distintas. La seguridad de los webhooks se centra en demostrar que la petición es genuina: firmas HMAC en una cabecera, una marca de tiempo para bloquear ataques de repetición y TLS estricto. La seguridad de los WebSockets se centra en la propia conexión. La Hoja de referencia de OWASP sobre seguridad de WebSockets indica que los WebSockets no tienen autenticación integrada, le pide validar la cabecera Origin en cada handshake contra una lista de permitidos, y advierte contra las conexiones ws:// sin cifrar en producción. También señala que los mensajes pueden llevar cargas de inyección, así que hay que validarlos después de la autenticación.
Defensas prácticas que conviene incorporar desde el primer día:
- Rote los secretos HMAC periódicamente y registre cada intento de entrega con su estado de firma
- Rechace las cargas de webhook con marcas de tiempo obsoletas para bloquear la repetición, cuando el proveedor firme una marca de tiempo
- Use
wss://y valide la cabeceraOriginen cada handshake de WebSocket - Limite las conexiones WebSocket simultáneas por cliente y aplique límites de frecuencia a los mensajes
- Valide las cargas en el servidor incluso después de la autenticación, ya que un token válido no garantiza un mensaje válido
Chaingateway firma los webhooks con un HMAC en X-Signature cuando usted establece un secreto personal en su perfil, tal como describe la guía de seguridad de webhooks. Regenerar el secreto surte efecto de inmediato, así que actualice a la vez su receptor. La firma se construye a partir del ID de transacción y del secreto, y no lleva marca de tiempo, así que la protección frente a la repetición tiene que venir de eliminar duplicados por el ID de transacción. Nuestra entrada sobre la función explica el contexto.
Un patrón real: webhooks que alimentan la distribución por WebSocket
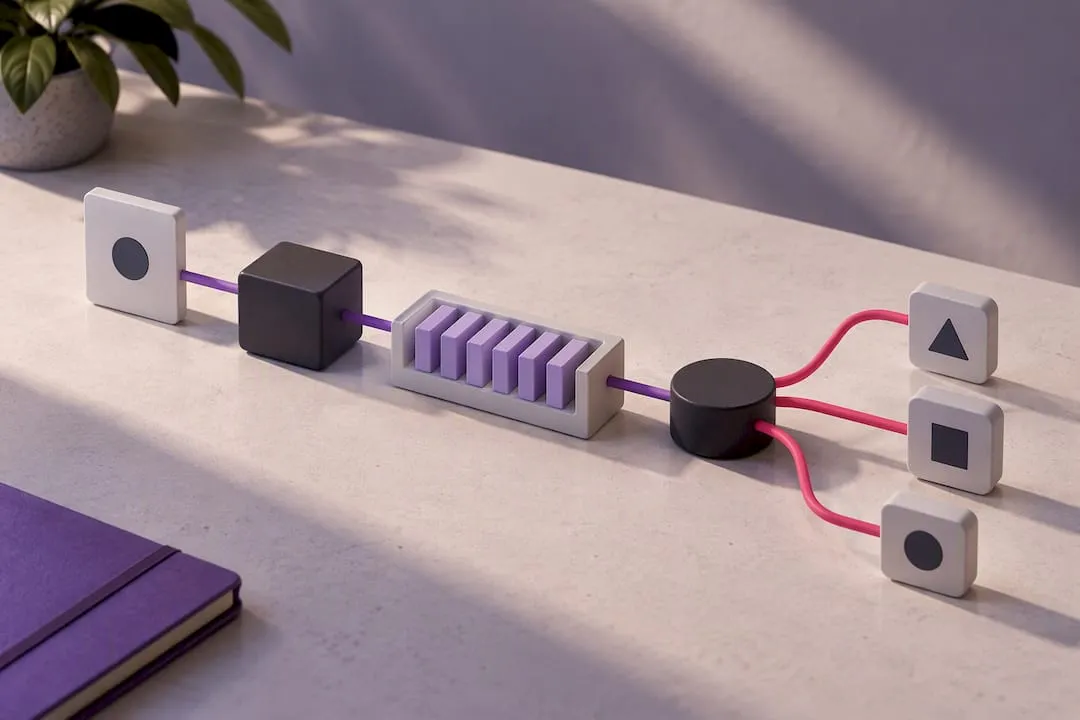
El patrón que aparece una y otra vez en producción: recibir un webhook, verificarlo, encolarlo y luego dejar que un worker distribuya el resultado a los clientes conectados por WebSocket. Le da la durabilidad de la entrega HTTP de al menos una vez en el lado de la ingesta, y la baja latencia de una conexión persistente en el lado de la interfaz.
Los pasos son:
- Reciba el POST del webhook y verifique la firma HMAC antes de tocar la carga útil
- Encole el evento verificado para que un worker lento nunca bloquee la respuesta HTTP
- Procese el evento (actualice un registro de la base de datos, marque un pago como confirmado)
- Publique el resultado en un canal pub/sub o en un broker al que se suscriben sus servidores WebSocket
- Envíe la actualización a cualquier cliente conectado que esté interesado en ese evento
Esto desacopla la ingesta de la entrega: los webhooks son el mecanismo de entrada, un broker queda en medio, y los WebSockets resuelven el último tramo hasta el navegador o la app. Los webhooks de notificación de eventos de Chaingateway entregan notificaciones decodificadas y firmadas con HMAC, lo que elimina un paso de este pipeline, porque no tiene que analizar datos blockchain en bruto antes de actuar.
Opciones por defecto y qué vigilar a continuación
Por defecto, use webhooks para todo lo que sea de servidor a servidor, sobre todo en infraestructura serverless, donde mantener una conexión abierta no tiene sentido arquitectónico. Use WebSockets por defecto cuando una persona está mirando una pantalla esperando que algo cambie en menos de un segundo. La mayoría de los sistemas reales acaban combinando ambos en lugar de elegir uno de forma dogmática, y eso no es un compromiso: suele ser el diseño correcto.
Esté atento a WebTransport y WebSocketStream. Ninguno ha desplazado aún por completo a los WebSockets, pero ambos atacan las carencias de backpressure y de manejo de flujos que hacen que el código WebSocket en bruto sea más difícil de escribir correctamente de lo que debería.
Entrega fiable de webhooks sin construirla usted mismo
Construir la ingesta, la verificación y la lógica de reintentos para webhooks lleva tiempo de ingeniería real. Los webhooks blockchain de Chaingateway envían notificaciones de eventos decodificadas y firmadas con HMAC para Ethereum, Tron, Bitcoin, Polygon, BNB Chain y Arbitrum, así que el patrón de distribución descrito arriba parte de una carga útil verificada. Solana no tiene webhooks, así que allí consulte los endpoints de saldo y de transacciones.
Chaingateway se encarga de la creación y firma de webhooks, y lista las notificaciones fallidas para que pueda reenviarlas. Usted se encarga de la cola y de la distribución por WebSocket a sus usuarios. Los planes empiezan en 49 € al mes (490 € al año), con una prueba gratuita de 7 días que no requiere tarjeta, y la página de precios enumera los niveles.
Fuentes
- RFC 6455: The WebSocket Protocol
- WebSockets API, MDN
- Webhook Security Cheat Sheet, OWASP
- WebSocket Security Cheat Sheet, OWASP
- Server-sent events, MDN
Preguntas frecuentes
¿Qué está reemplazando a los WebSockets?
Nada ha reemplazado por completo a los WebSockets todavía, pero WebTransport y WebSocketStream son alternativas emergentes diseñadas para manejar la contrapresión y los flujos multiplexados de forma más limpia. El soporte de los navegadores sigue siendo incompleto, así que los WebSockets siguen siendo la opción práctica por defecto para la mayoría de las funciones en tiempo real hoy.
¿Usa ChatGPT SSE o WebSocket?
Las respuestas de IA en streaming en los navegadores suelen usar Server-Sent Events (SSE) para el envío de tokens en una sola dirección, ya que el cliente sobre todo necesita recibir, no enviar, datos continuos. Algunas funciones de voz en tiempo real o interactivas de varios turnos usan WebSockets en su lugar, donde el intercambio bidireccional pesa más.
¿Cuáles son las desventajas de los webhooks?
Los webhooks requieren un endpoint accesible públicamente, lo que plantea consideraciones de cortafuegos y de seguridad, y la entrega suele ser de al menos una vez, lo que significa que su manejador debe tolerar eventos duplicados. Si su endpoint está caído cuando se dispara un evento y los reintentos caducan, ese evento puede perderse en silencio, a menos que monte una monitorización a su alrededor.
¿Cuáles son ejemplos de webhooks?
Ejemplos habituales son las notificaciones de confirmación de pago, los eventos de push y de pull request de Git, los disparadores de pipelines de CI/CD, y las alertas de depósito o de transacción en redes blockchain. El procesamiento de depósitos basado en webhooks de Chaingateway es un ejemplo concreto de automatizar la confirmación de fondos sin consultar un nodo blockchain.
¿Cuánto cuesta el servicio de webhooks de Chaingateway?
Los planes de Chaingateway empiezan en 49 € al mes (490 € al año), y cada plan incluye una prueba gratuita de 7 días que no requiere tarjeta. La página de precios indica lo que incluye cada nivel.
Recomendado
Cómo escribimos estos artículos
¿Listo para construirlo tú mismo? Obtenga su clave de API — prueba de 7 días, sin tarjeta — o consulte API Blockchain para la referencia completa de los endpoints.